
 起点课堂会员权益
 职业体系课特权
 线下行业大会特权
 个人IP打造特权
 30+门专项技能课
 1300+专题课程
 12场职场软技能直播
 12场求职辅导直播
 12场专业技能直播
 会员专属社群
 荣耀标识
安全大逃杀:https 证书、PHP、Node.js 三连爆


印度 CA 机构签发的 8 张证书,私钥本该是随机数,实际只是一到三位的小整数,不到一秒就被试出来。同一个窗口里,PHP 与 Node.js 也各爆高危漏洞,互联网的地基被连着敲了三下。
刚刚,日本首相高市早苗发了一条推:
今晚请大家检查自己的网站是不是用了 PHP,补丁一出马上打;来不及的话,先把网站停掉
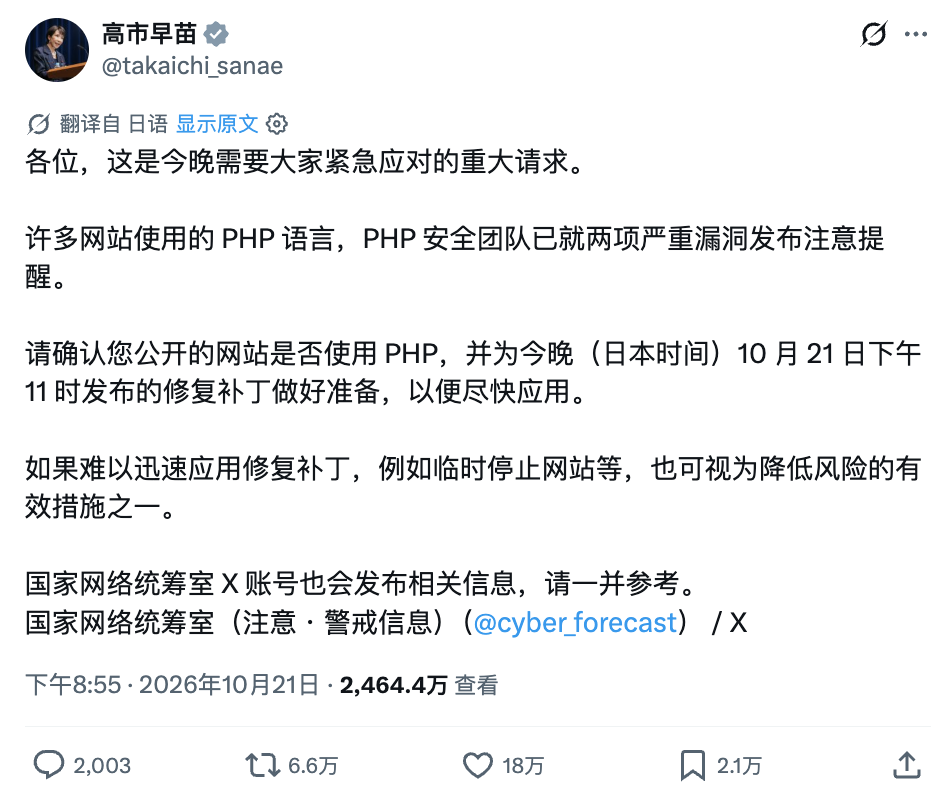
考虑到目前 70% 的网站是基于 php 的,众多国家网站临时下线,全球服务器来了此大逃杀
发生了什么
就在刚刚,一连串的高危漏洞被爆了出来:
- https 证书:印度证书机构 eMudhra 的 8 张 CA 证书被攻破,谁都能用它冒充任何网站
- PHP 高危漏洞:攻击者不用登录就能在服务器上执行代码,补丁发布前一天细节就泄露了
- Node.js 高危漏洞:同一天修了一个能远程执行代码的漏洞
- 再往前几天,Nginx 一次修了 5 个漏洞,Linux 修了一个虚拟机逃逸
“想象一下你有一个用 Go + PHP + NodeJS + nginx 的网站在 Linux(内核提交 c6e50df8 之前)上运行,通过 HTTPS 提供服务,使用由 eMuhdra 签发的 TLS 证书”…这辈子有了
证书:谁都能冒充任何网站
先说下当前互联网下的 HTTPS 安全
你打开一个网站,网站出示一张证书,证明“我就是 api.openai.com”。证书上的签名来自一张中间证书,中间证书的签名来自根证书,预装在你的系统里谁拿到中间证书的私钥,谁就能给域名签证书
然后…世界的草台班子时间到了eMudhra(证书品牌叫 emSign)有 8 张中间证书,私钥本该是 116 位的随机数,实际只是 1 到 3 位的小整数,从 1 往上试,最多 255 次就能试出来
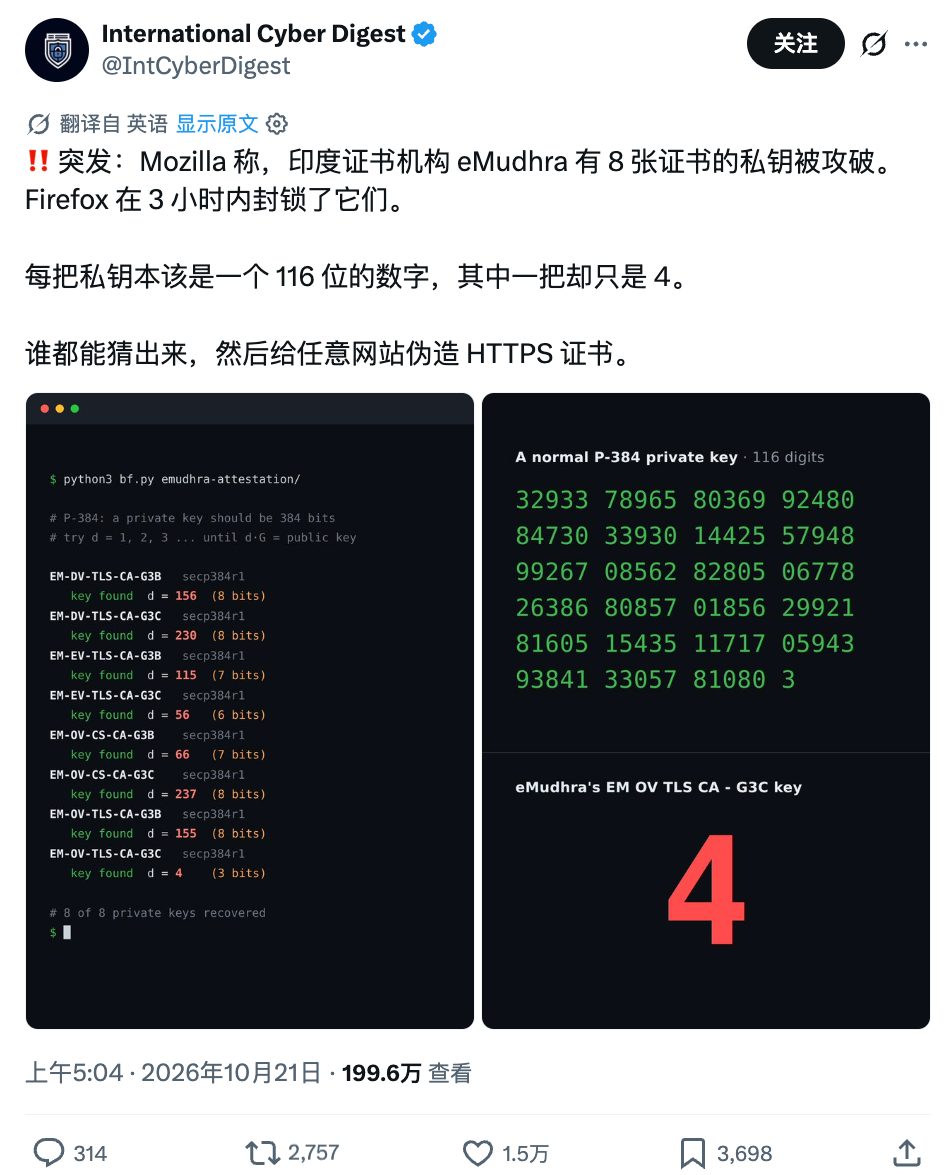
于是,安全研究员 Scott Helme 用时不到 1 秒的时间,把 8 把私钥全部算出来(你甚至可以用一句 prompt 让 claude 给你算出来)
这个事情在浏览器测比较麻烦,服务器那边就麻烦,没这么快能修好,截至发文时,用 macOS 自带的 curl 访问挂在这批证书下面的测试站,照样验证通过:
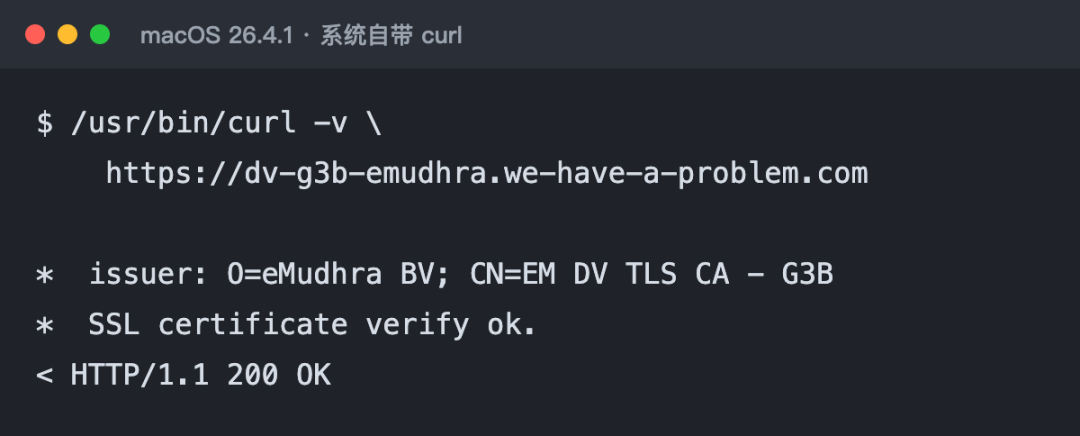
调大模型 API 的服务器、CI 流水线、curl | sh 安装脚本,还有出厂就不再更新的物联网设备,都在这个范围里。这批证书要到 2039 年才过期
PHP:寄
长话短说:极大漏洞,老版本 php 还不支持修,赶紧升级吧
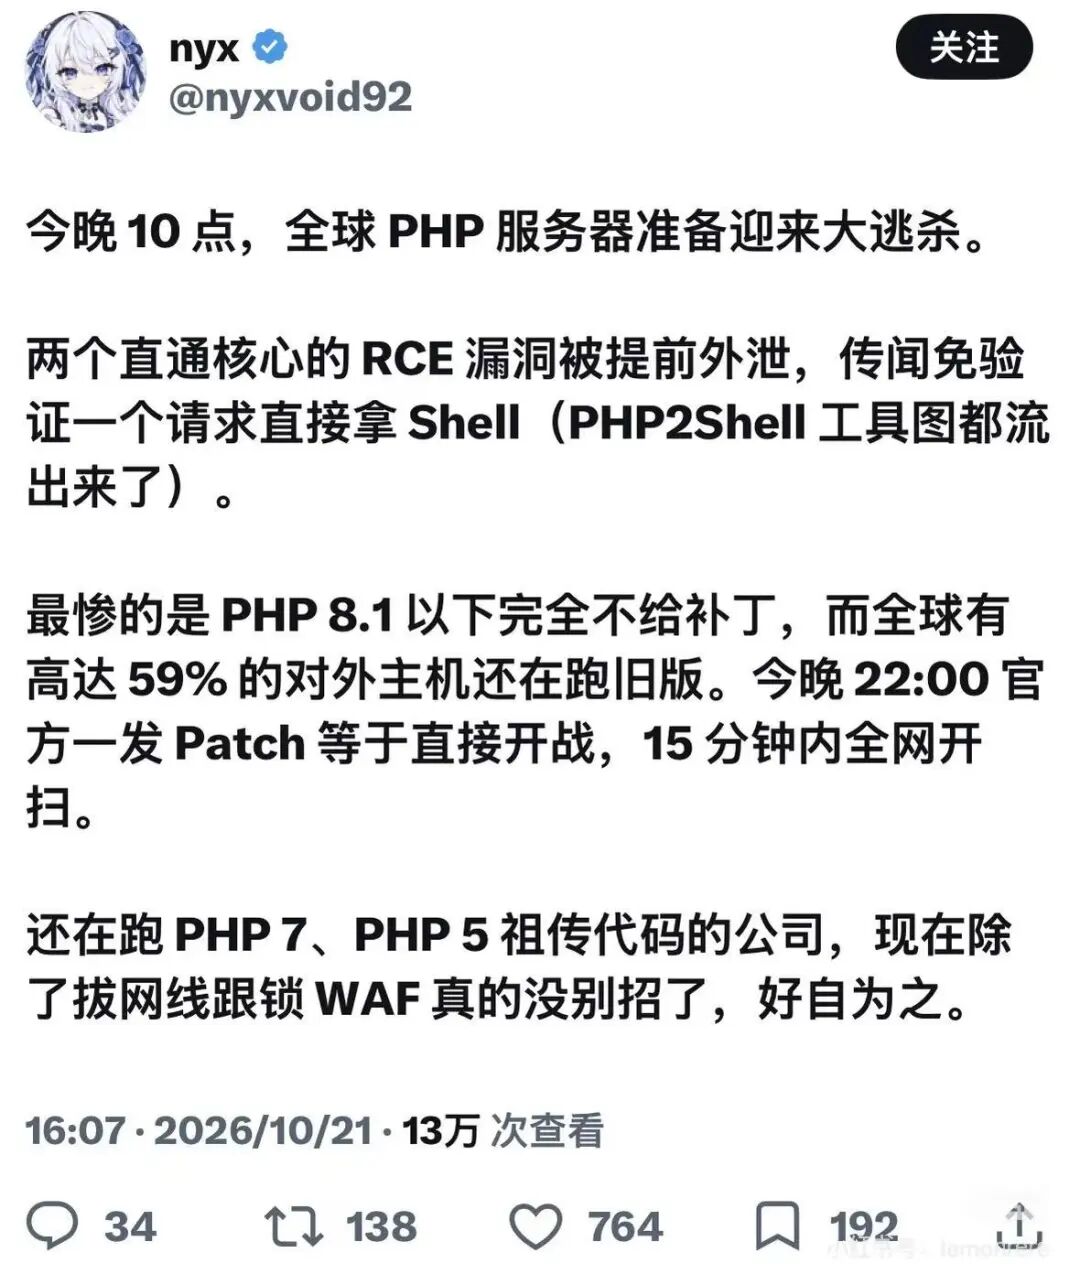
当天细节就漏了出去,工具的演示视频也上了推:
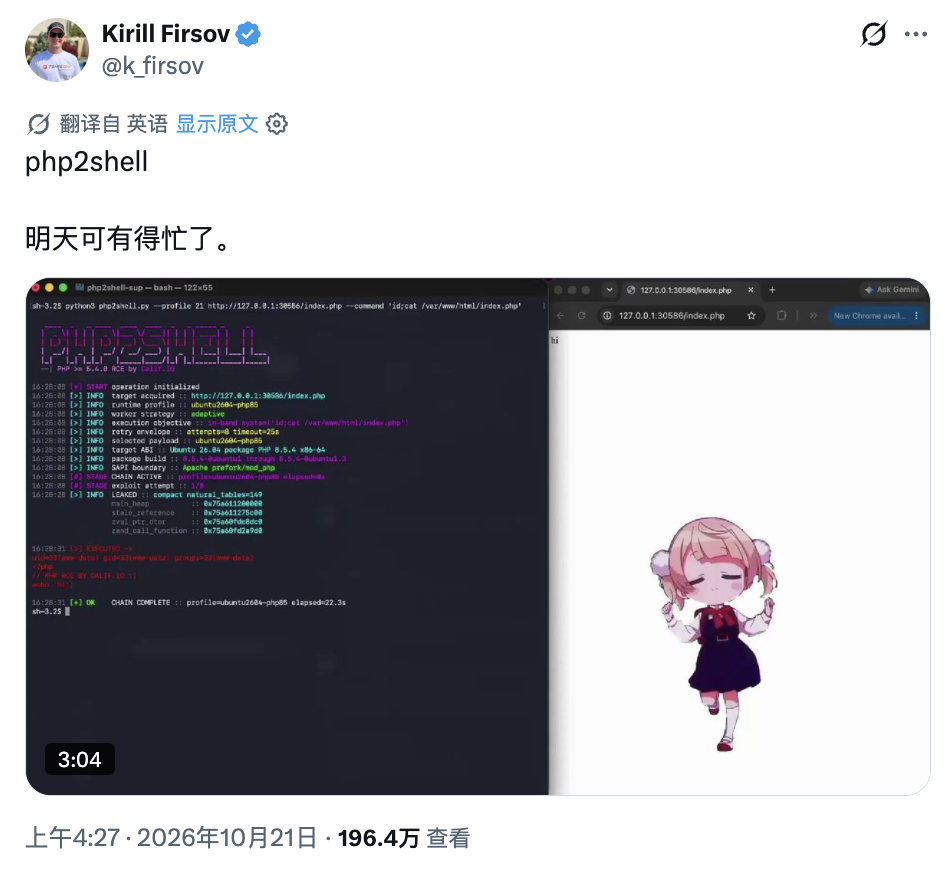
这两个漏洞被叫做 PHP2Shell,出在 PHP 引擎本身:
- 不用登录,你写的第一行代码还没运行,PHP 就已经中招
- WordPress、Drupal、Joomla 的最新版都被演示了远程执行代码,只有一个 Hello World 页面的网站也一样
- 受影响的版本最早到 PHP 5.4,2012 年的代码
Cloudflare 在补丁发布前 6 个多小时,就已经看到了针对 PHP 网站的攻击
升级 WordPress 换不掉底下的 PHP,要修就得升级 PHP 本身,再重启所有 PHP 进程
AI 找到的
然后这两个漏洞,emmmmm….是 OpenAI 牵头的 Patch the Plane 找到的:Calif 用的是 GPT‑5.6 Sol,Wiz 用了 Gemini 4 Argon 和 GPT‑5.6 Sol,在这个过程中OpenAI 的 Codex Security 团队也参与了
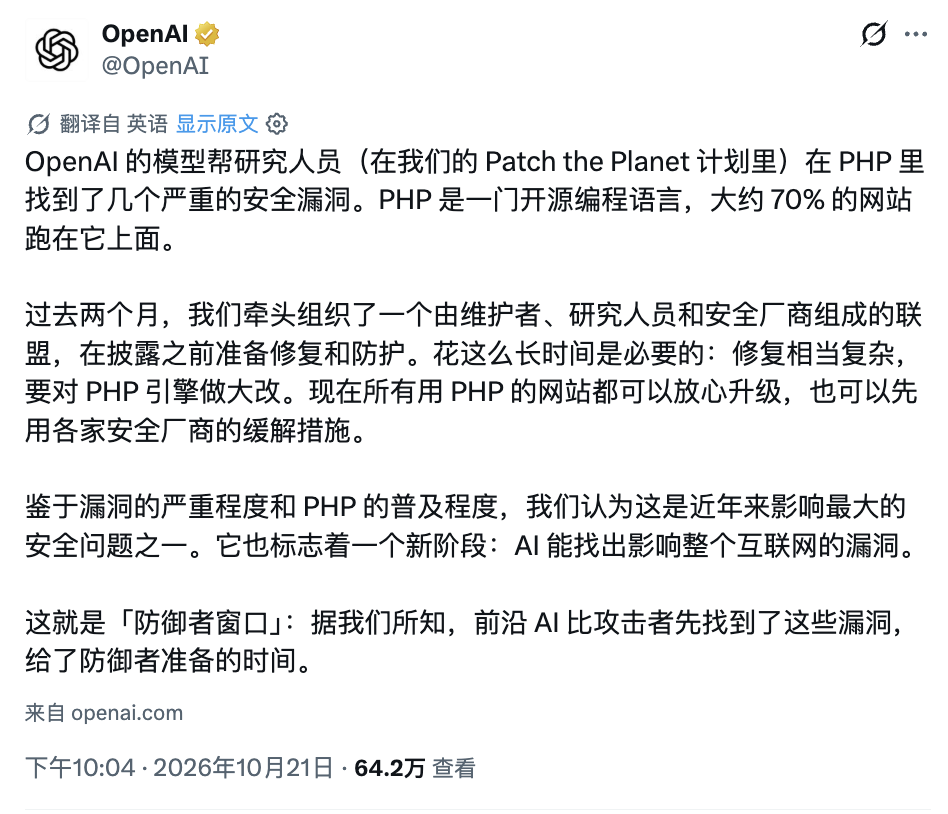
OpenAI 把这叫“防御者窗口”:AI 比攻击者先找到漏洞,给防御方留出准备时间
emmmmm…
然后是 Node.js
同一天,Node.js 的安全更新也到了
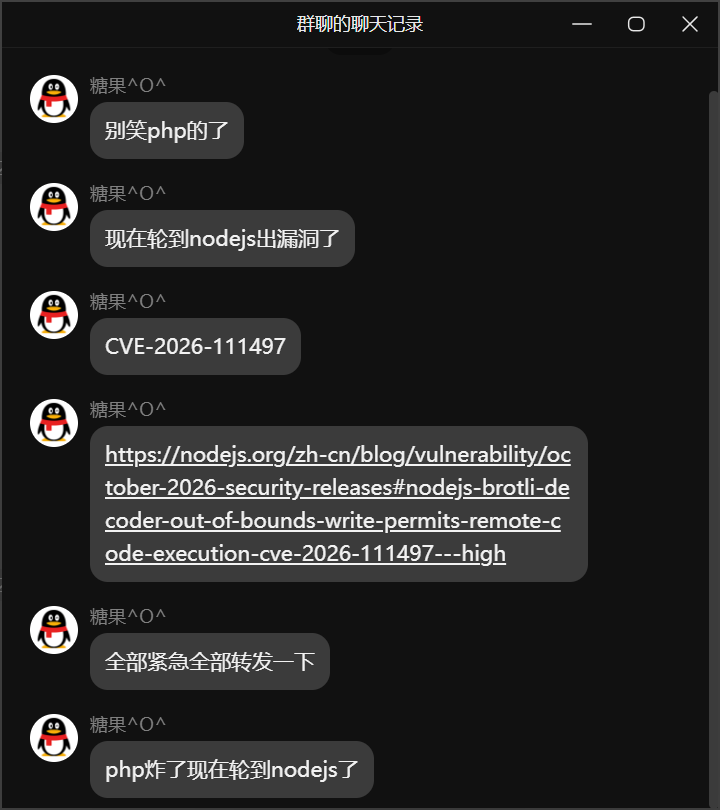
这次修了 10 个漏洞,最严重的是 Brotli 解码器(一种常用的网页压缩格式)越界写,可以远程执行代码;另外两个能绕过证书的主机名校验;自带的根证书也顺手去掉了 eMudhra 那批
要更新到 22.23.4、24.22.1 或 26.12.1,已经停止维护的 Node.js 20 及更早版本,不会有补丁
本文由人人都是产品经理作者【赛博禅心】,微信公众号:【赛博禅心】,原创/授权 发布于人人都是产品经理,未经许可,禁止转载
题图来自Pixabay,基于CC0协议

- 目前还没评论,等你发挥!