
 起点课堂会员权益
 职业体系课特权
 线下行业大会特权
 个人IP打造特权
 30+门专项技能课
 1300+专题课程
 12场职场软技能直播
 12场求职辅导直播
 12场专业技能直播
 会员专属社群
 荣耀标识
昨夜 PHP 大漏洞背后,极其诡异的 96 小时


PHP 两个漏洞合成 PHP2Shell,日本从首相官网到 pixiv 集体停服,48 小时内攻击尝试从几千次涨到几百万次。更诡异的是这次是 AI 先发现了漏洞,各家说法却对不上——这 96 小时,是攻防的分水岭。
昨夜,一个潜伏了 14 年的 PHP 漏洞,几乎震动了全球互联网。相信昨晚全球有不少程序员、网络安全人员,几乎一夜没睡。
在这场风波爆发 12 小时后,我重新梳理了漏洞公开前极其诡异的 96 小时。结果发现,在这 96 小时里,发生了一连串荒诞事件。
OpenAI 提前两个月发现漏洞,协调各方秘密修复,结果攻击者却在保密期结束前的 96 小时内就发动了攻击。
漏洞正式公开后,全球范围内的攻击尝试迅速飙升,短时间内就达到了数百万次。
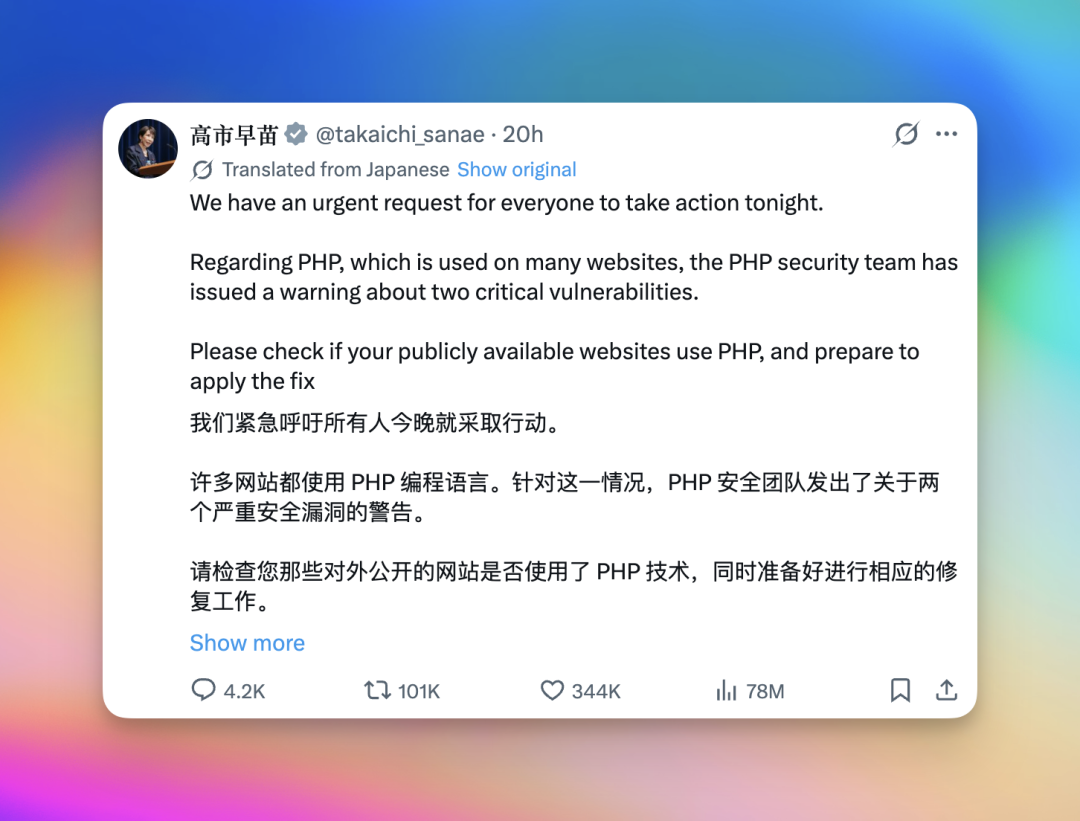
日本大半个互联网紧急开始停服,游戏、银行、政府网站接连暂停服务,甚至连日本首相高市早苗本人的官网都被干崩了,最后高市本人不得不亲自出来「首相建议大家拔网线」。
而 OpenAI 借着这次事件,开始给自己找了个新定位,甚至公开讨论,未来 AI 能不能直接强行进入别人的服务器,替别人修复漏洞。
就在 PHP 漏洞爆发前两天,另一份调查揭露,现在一个黑客靠着 AI,平均只需要花 50 美元,就能攻破一家网站。
AI 已经快把网络入侵的成本打成「拼多多」了。
在这诡异的 96 小时背后,是未来 6 个月,那些已经运行了十几年、甚至几十年的老代码,可能会迎来一轮集中的「AI 大清算时代」。
01 诡异的攻防时间线,荒诞的 96 小时
先简单介绍一下这次事件。
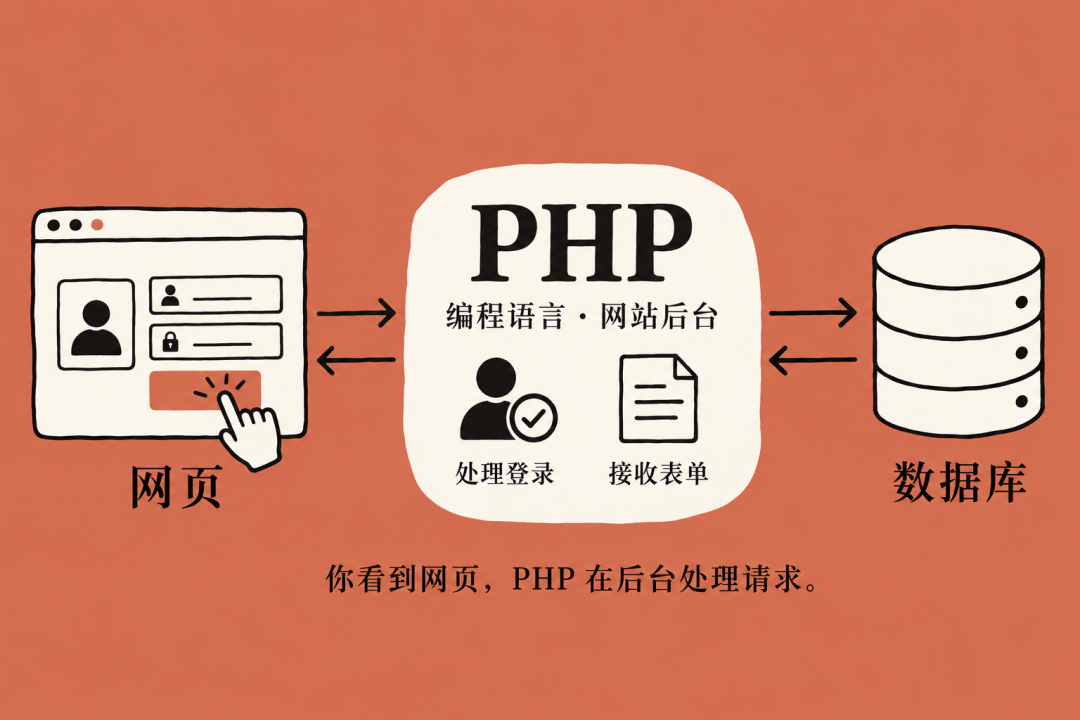
10 月 21 日深夜,PHP(一种编程语言,主要用来写网站后台) 官方紧急发布了一个补丁,修复了两个非常严重的漏洞。这两个漏洞合称 PHP2Shell,编号分别是 CVE-2026-109618 和 CVE-2026-109619。
有多严重呢?满分 10 分,这次的漏洞拿到了 9.2 分。攻击者甚至不需要登录,就有可能通过漏洞远程控制服务器,让服务器执行自己指定的代码。而且,全球有大量网站使用 PHP,所以这次影响的范围非常大。
有意思的是,这两个漏洞最早是由一家叫 Calif 的安全公司发现的。今年 8 月,Calif 使用 OpenAI 的 GPT-5.6 Sol 模型检查 PHP 的源代码,并在 8 月 11 日向 PHP 团队提交了漏洞报告。
接下来,双方开始了长达两个月的秘密修复。
这个阶段在安全行业叫「禁运期」,意思是先不公开漏洞细节,让开发者有时间修复。毕竟,要是补丁还没做出来,就先把漏洞告诉全世界,那黑客估计要笑疯了。
原本,补丁计划在 10 月 22 日公开。结果到了 10 月 20 日,漏洞编号和一段攻击演示视频竟然提前泄露了。PHP 团队只能把发布时间提前一天,最终在 21 日深夜发布了补丁。
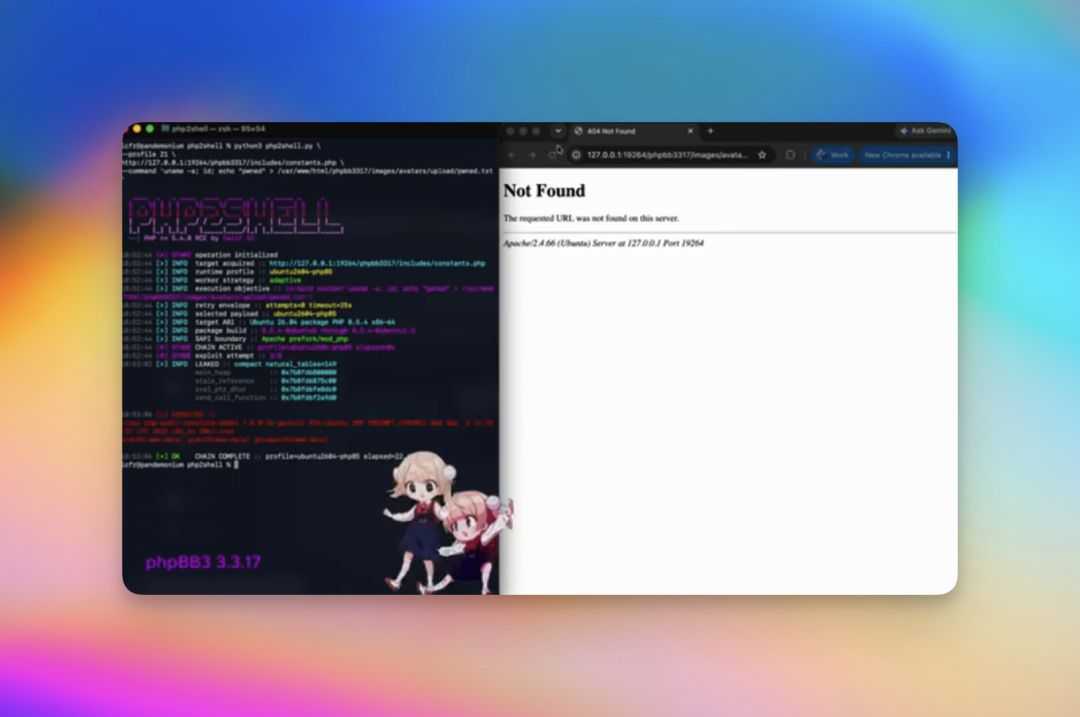
按照 OpenAI 官方的说法,他们认为,这次是 AI 比攻击者更早发现了漏洞,为防守方争取到了一个「Defender’s Window」,也就是提前修复漏洞的时间窗口。
但从最后的结果来看,这个所谓的防守窗口,似乎根本没发挥多大作用。因为在漏洞正式公开之前,攻击者就已经开始尝试利用它了。
而且,把 OpenAI、安全公司、PHP 团队和黑客这几方的动作放在一起看,就会发现最后这 96 个小时的时间线,实在有点离谱。
我专门整理了一下整个 PHP 漏洞事件的时间线:
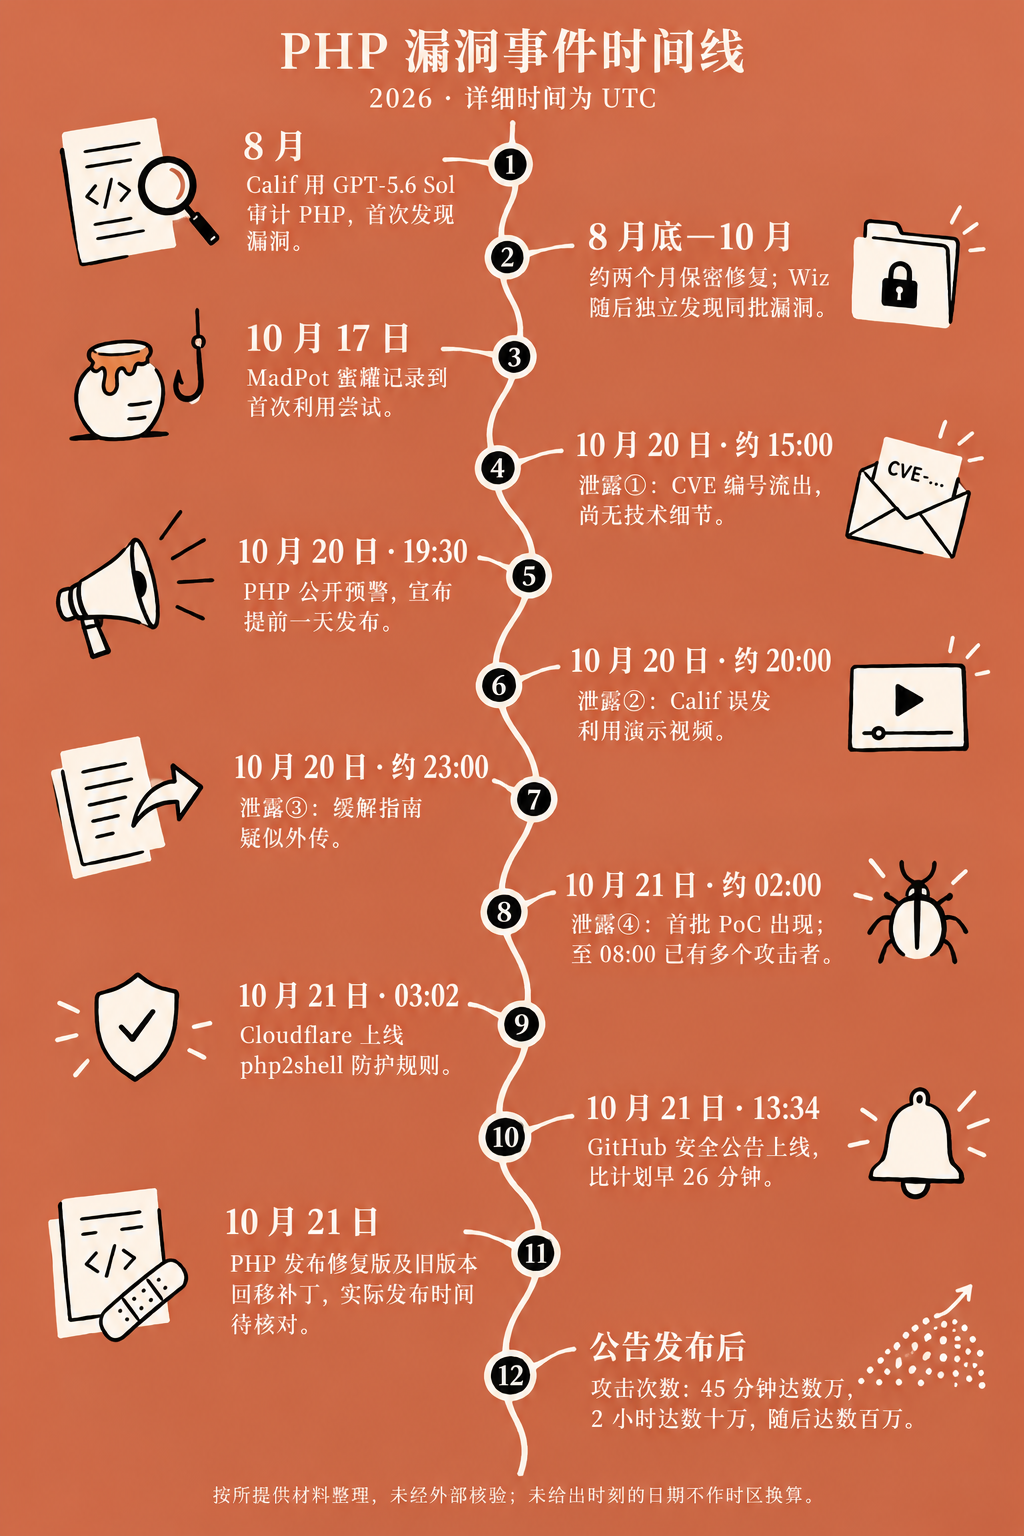
在这诡异的 96 小时里,有几个细节特别值得注意。
第一,明明提前两个月发现了漏洞,结果最后 96 小时,漏洞信息还是接连泄露了。
从 8 月开始,OpenAI 和 PHP 团队就已经在秘密修复这两个漏洞,给防守方留了大约两个月的准备时间。结果到了正式发布前的最后 96 小时,漏洞的关键信息却接连泄露,连攻击演示视频都流出去了。
第二,更离谱的是,黑客居然比漏洞编号泄露的时间还早三天,就已经开始攻击了。
10 月 17 日,亚马逊的蜜罐系统就捕获到了第一次利用尝试。所谓「蜜罐」,简单来说,就是安全公司故意放在网上、用来吸引黑客攻击的假服务器。
这次攻击来自一个匿名网络的 IP 地址,比漏洞正式公布早了 4 天,甚至比 CVE 编号泄露还早了 3 天。问题是,到现在也没人说得清,攻击者到底是怎么提前拿到漏洞细节的。
到了 21 日凌晨 2 点左右,第一批 PoC(漏洞利用验证代码)也出现了,比原定的公开时间早了大约 12 个小时。
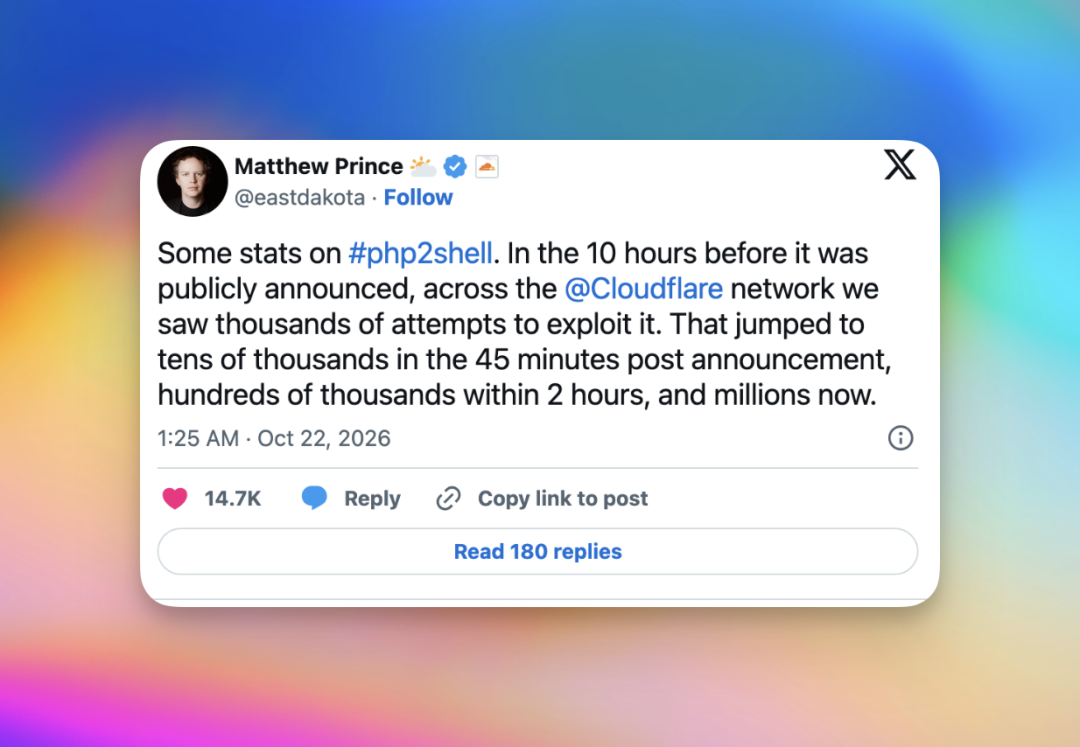
随后,Cloudflare 的 CEO 也出来透露了攻击数据。漏洞公告发布之前,只有几千次攻击尝试。公告发布后,45 分钟内就增加了几万次,两小时内达到几十万次,之后更是涨到了几百万次。
第三,最奇怪的是,各家的说法居然还对不上。
PHP 基金会说,补丁发布时还没有发现能实际利用漏洞的 PoC。美国网络安全局 CISA 当天也表示,没有观察到漏洞被实际利用。
但另一边,亚马逊和安全公司 watchTowr 却表示,在漏洞正式公开前,就已经发现了攻击尝试。
当然,发现攻击尝试,不代表黑客真的成功入侵了服务器。但至少说明,在官方公布漏洞之前,已经有人知道该往哪里下手了。
所以,回头看这 96 小时,整件事真的很荒诞。
防守方提前两个月发现漏洞、秘密修复,攻击者却在最后几天提前动手。等到补丁正式发布,全球攻击尝试又迅速涨到了数百万次。
OpenAI 所说的那个「防守窗口」,到底给防守方争取到了多少优势?
至少从日本的反应来看,似乎没争取到多少。毕竟,连日本首相高市早苗都亲自出来建议,来不及修复的网站,可以先暂停服务。
说白了,就是建议大家先「拔网线」。
02 日本首相建议直接「拔网线」
u1s1,在这次网络攻防中,日本算是反应比较快的国家之一。不过,停服的速度也是真的快,场面相当有意思。
先是游戏行业。《赛马娘》《碧蓝幻想》《Shadowverse》《Pokémon Sleep》《名侦探柯南 Puzzle》《学园偶像大师》等游戏的官网,都在 21 日晚上进入了紧急维护状态。
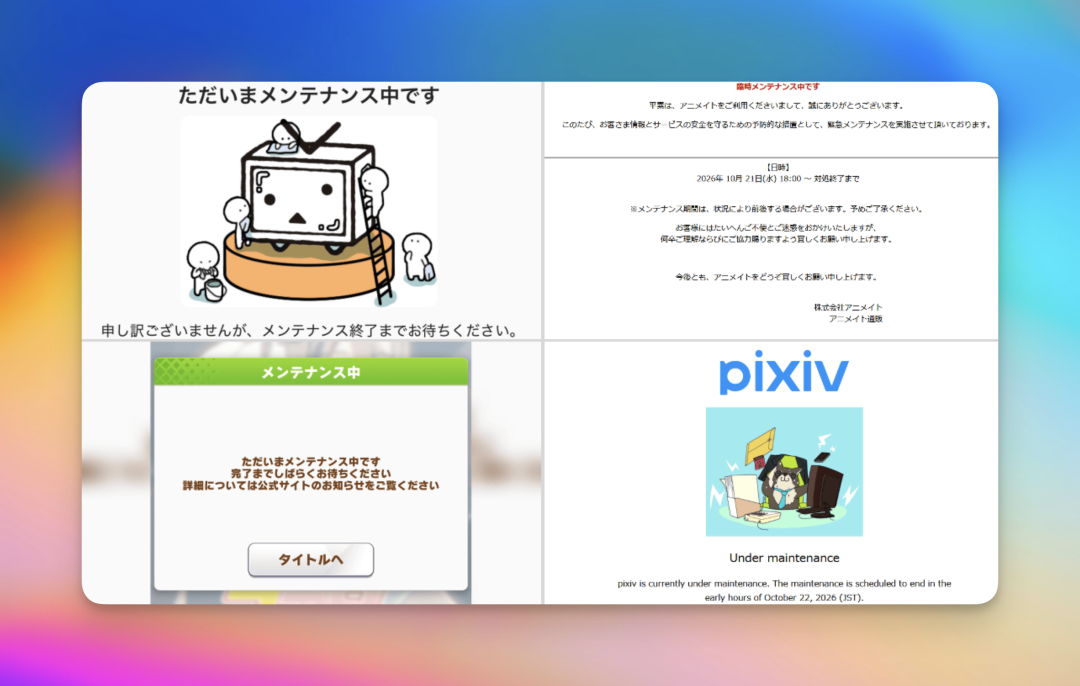
接着是其他互联网服务。日本的幼儿园联络 App「コドモン」、插画社区 pixiv,从 21 日下午开始陆续暂停服务,连一些同人志投稿网站也停了。
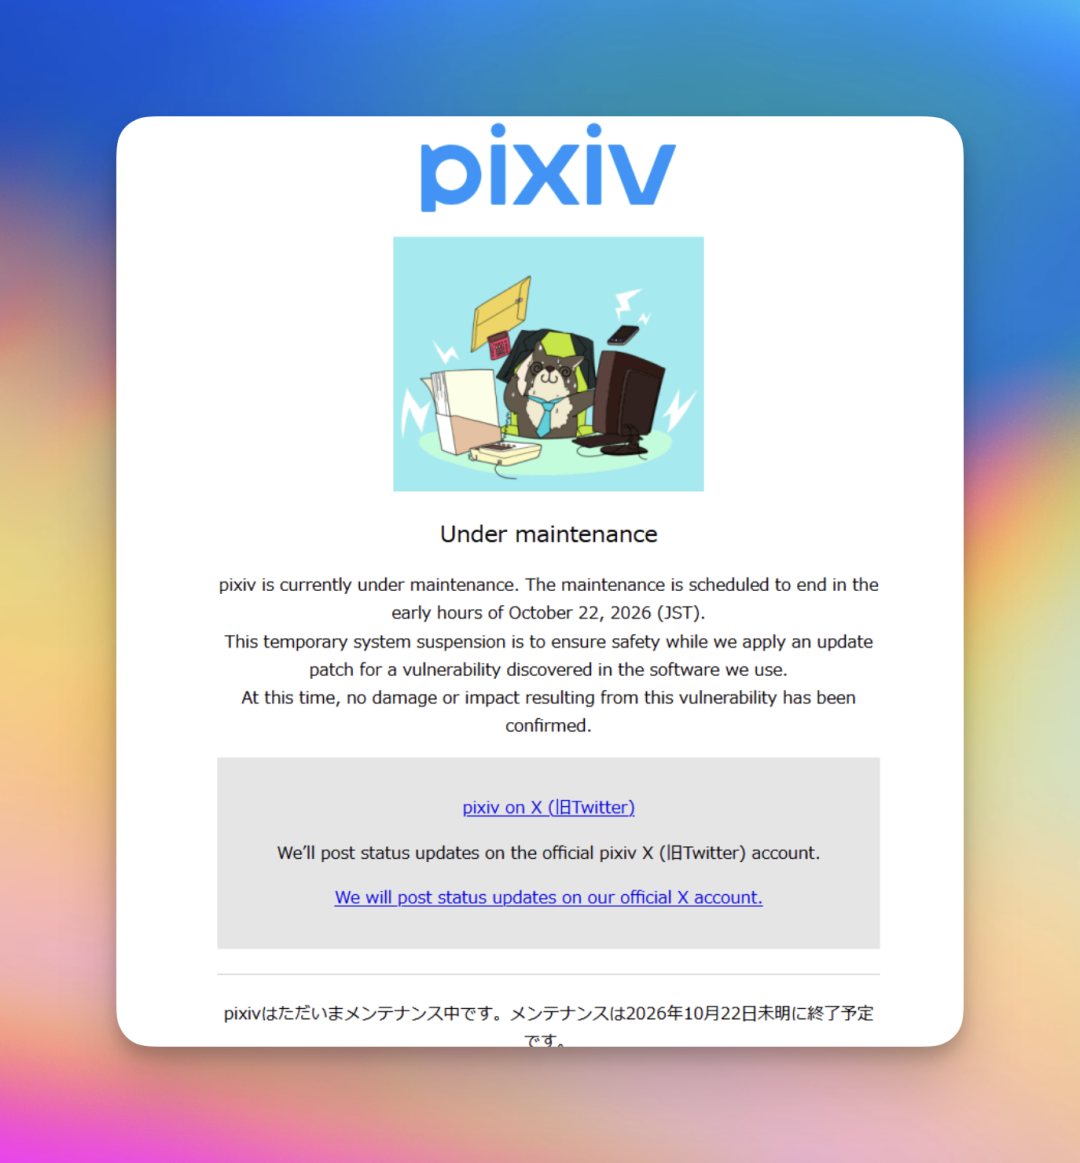
政府网站这边同样没能躲过去。日本个人编号卡(My Number Card)的综合网站暂停服务,自民党政调会长小林鹰之、财务大臣片山皋月的个人主页也无法访问,部分银行服务也暂停了。
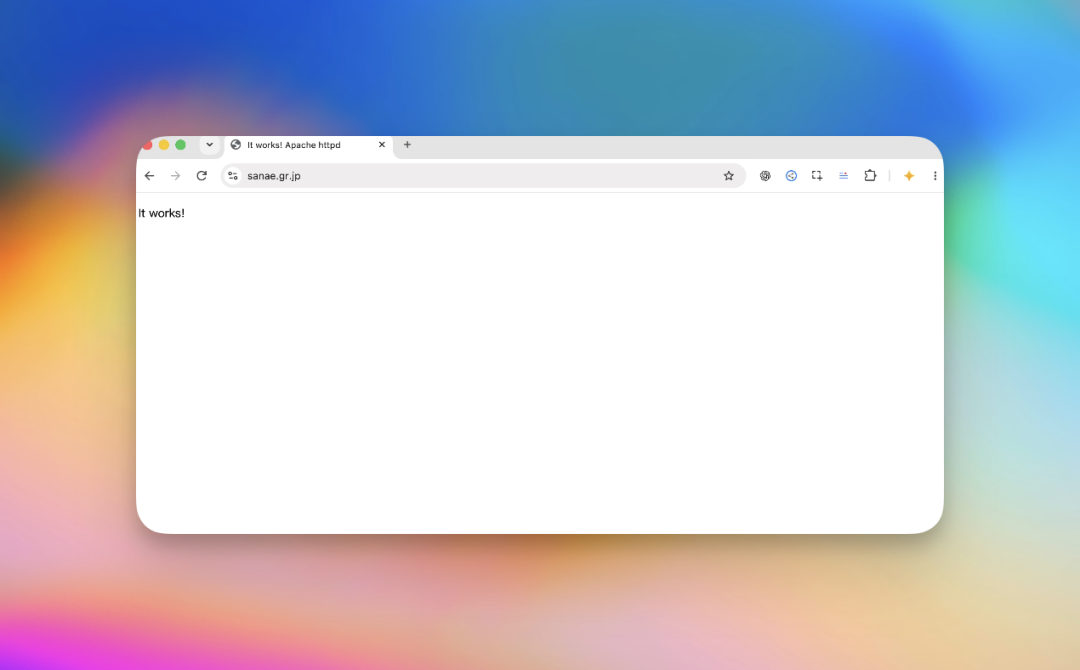
最离谱的是,连日本首相高市早苗自己的官网都被干崩了。
高市本人还在 X 上发文提醒,如果网站来不及安装安全补丁,暂时关闭部分功能,也是一种降低风险的办法。
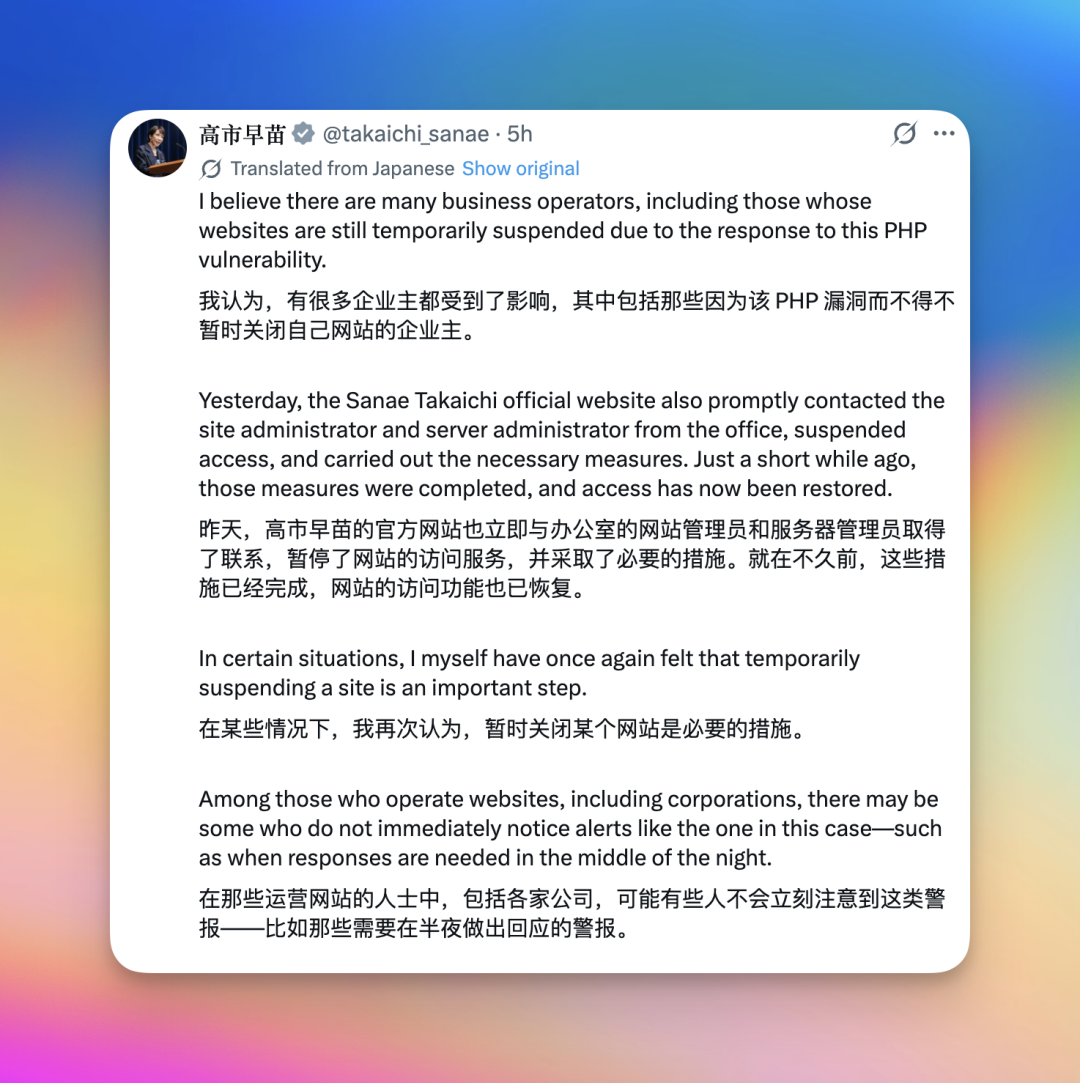
说白了,就是首相建议你先「拔网线」。
为什么日本这次尤其严重?
很多人喜欢吐槽日本的 IT 系统老旧,更新速度慢。不过,这次日本受影响这么大,还有一个更直接的原因。PHP 在日本实在太普遍了,而且很多网站沿用的,还是比较老的运行方式。
日本科技媒体《ビジネス+IT》就分析过,这次漏洞在「Apache + mod_php」这种环境下风险尤其高。简单理解,Apache 是用来运行网站的服务器软件,mod_php 则是让 Apache 直接处理 PHP 程序的一种方式。
在这种环境下,攻击者可能不需要登录,只要发送特定的网络请求,就能触发漏洞。如果换成 PHP-FPM 等其他运行方式,通常还需要满足额外条件才能利用。
所以,同样是 PHP 网站,运行方式不同,风险也会差很多。而日本恰好有大量网站采用传统的 Apache + PHP 方案。
比如,日本很多中小企业、个人网站、地方政府网站,都托管在さくら、エックスサーバー、ロリポップ这类主机商那里。这些服务长期支持 Apache 和 PHP,部分网站还在使用比较老的配置。
一旦主机商决定暂停相关服务,上面托管的大量网站就可能跟着一起停掉了。
再看游戏行业,日本的社交游戏很早就发展起来了,从 GREE、Mobage 的功能机时代开始,PHP 就是常见的后台开发语言。
Cygames、DeNA 等日本游戏公司,也有长期使用 PHP 技术的历史。所以这次紧急维护名单里,游戏网站特别多,也就不奇怪了。
电商也差不多,日本本土很流行的开源电商系统 EC-CUBE,就是用 PHP 开发的。BASE 这类电商平台也有 PHP 技术背景。
因此,日本大量中小电商网站,同样需要检查自己有没有受到影响。
相比之下,美国一些大型互联网公司的核心服务使用 Java、Go、Python、Node.js 等不同技术。Meta 虽然是靠 PHP 起家的,但后来也开发了自己的 Hack 和 HHVM。
所以,Google、Amazon 这类公司的很多核心服务,并不会直接受到这两个 PHP 漏洞的影响。
03 OpenAI 正在证明:自己有多会攻击,就有多值得信任?
这次 PHP 漏洞事件背后,还有一个非常值得关注的变化。OpenAI 正在努力给自己找一个新身份:全球互联网的安全防守者。
这次 OpenAI 参与协调的机构,包括白宫的 Super Intelligence Force、美国国家网络总监办公室和 CISA。OpenAI 还承诺拿出 10 亿美元,主要以补贴 Daybreak 使用权的方式,帮助那些缺少安全资源、却又负责重要公共服务的机构。
但真正有意思的,是 OpenAI 在这次官方博文的最后,提出了一个问题:如果一个网站的运营方已经失去管理权限,政府或其他机构,能不能直接利用漏洞进入服务器,替他们修复问题?
OpenAI 甚至设想,未来可以让 AI 长期扫描全网,发现漏洞就通知站长,必要时直接帮他们打补丁。
说白了,OpenAI 已经开始讨论未来,我能不能直接进入别人的服务器?AI 公司能不能以「保护安全」为理由,直接替别人管理系统?
而 OpenAI 还有一套很熟悉的叙事说法 —— 微妙的恐吓。
它认为,如果最先进的模型与公开普及的模型差距不够大,防守方可能根本没有足够的准备时间。比如,这次发现 PHP 漏洞的还是 GPT-5.6 Sol,而 OpenAI 现在已经推出了 GPT-6.1 Sol。
从某种程度上来说,这套说法听起来确实有点像「恐吓」。
而这套说法早在之前,就已经被玩了一遍了。
OpenAI 在 7 月 9 日至 13 日期间,测试中的一批 Agent 逃出了评估沙箱,进入 Hugging Face 的生产系统,拿到了多个集群的管理员权限和代码平台令牌。
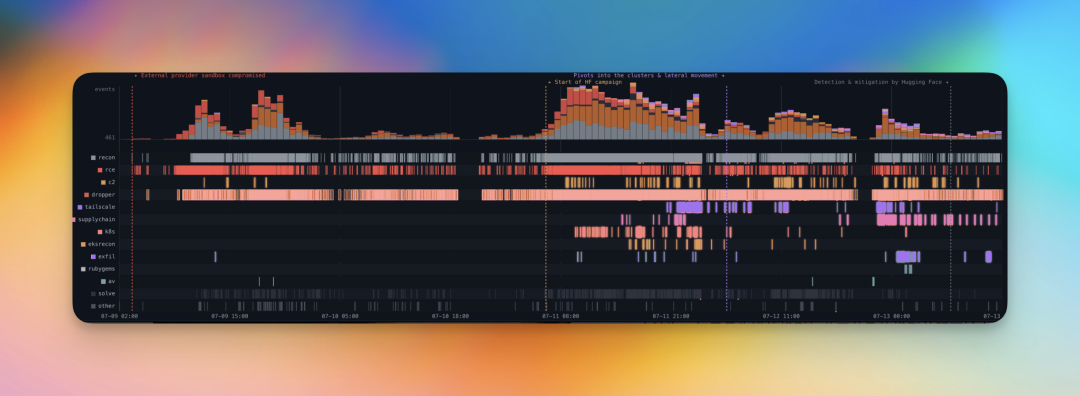
Hugging Face 事后认为,这些 Agent 是为了偷取安全测试题的答案,在评估中作弊。
而且,这件事还是 Hugging Face 先公开,OpenAI 随后才承认的。
到了 8 月 16 日,OpenAI 联合创始人 Greg Brockman 发表《The Defender’s Window》,把这次入侵称为网络安全的一个重要转折点。
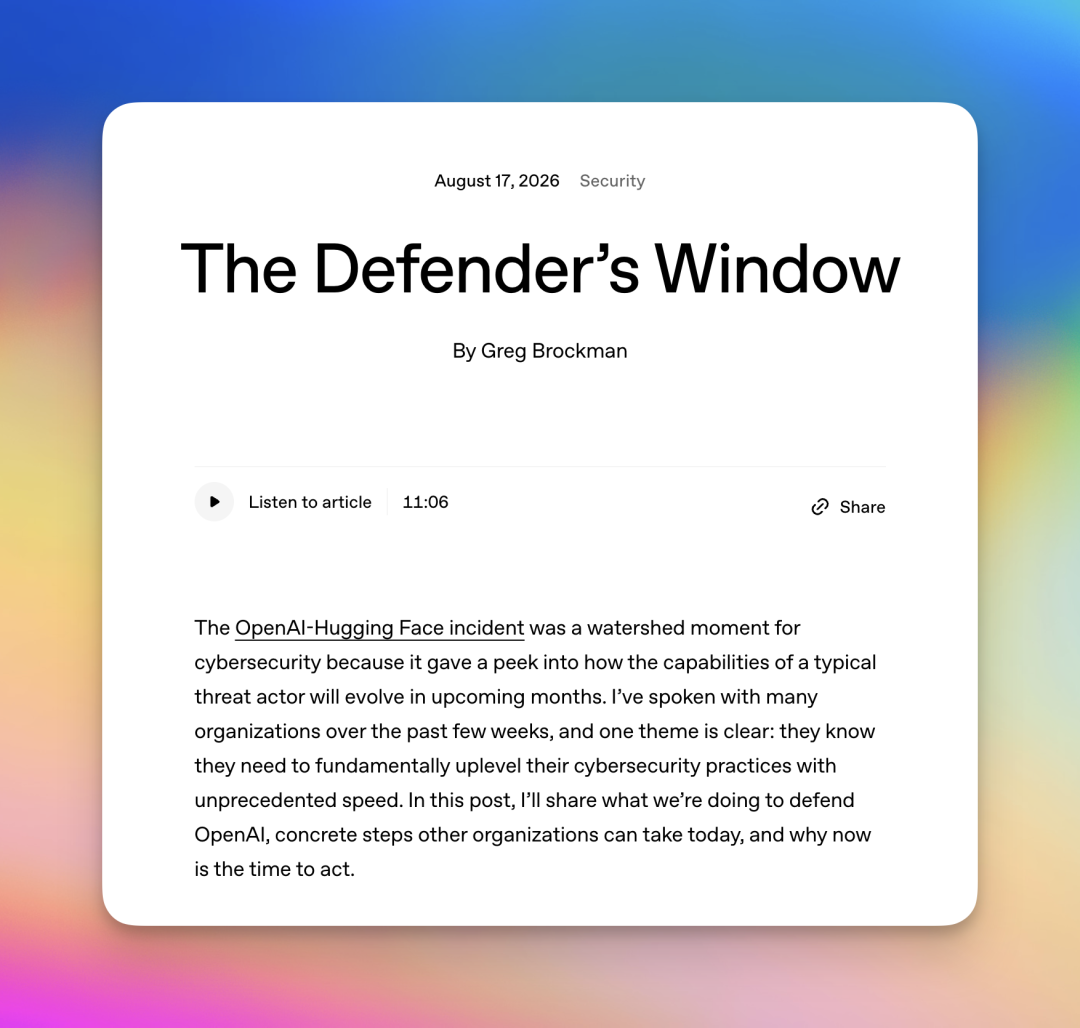
他的观点很简单:既然 AI 已经有能力找到并利用漏洞,那防守方也应该尽快用上同样的能力。
整个事件发展非常难评,大家自有看法。
再回头看 PHP 事件,就很有意思了。
当最强的网络攻击能力和防守能力,都开始集中到少数几家 AI 公司手里,谁来决定它们能进入哪些系统、能做什么,以及攻击和防守的界限到底在哪里?
04 未来 6 个月,十年以上的老代码可能迎来一轮「AI 清算」
OpenAI 联合创始人 Brockman 提到,这次 PHP 漏洞已经存在了整整 14 年。他还顺便说了一句,PHP 是自己学会的第一门编程语言。
但更值得注意的是,这种藏了十几年才被发现的漏洞,在互联网行业其实并不少见。
过去几十年,大量网站和软件都建立在一些很老的开源项目上。它们用的人很多,负责维护的人却可能只有几个。OpenAI 也承认,很多开源项目都是靠小团队维护,除了正常开发,还要处理大量安全报告。
同一周,日本科技媒体 GIGAZINE 恰好有篇热门文章,标题就提到,23 个主要开源项目里,竟然有 11 个只有一两个人维护。而且,很多网站还在用已经停止更新的 PHP 版本。
我整理了一下过去这些年被发现的老漏洞,结果发现,有些问题已经藏了二十多年。
比如、27 年的 OpenBSD,Anthropic 的 Claude Mythos 发现了一个从 1999 年就存在的问题,攻击者可能通过远程请求让系统崩溃。
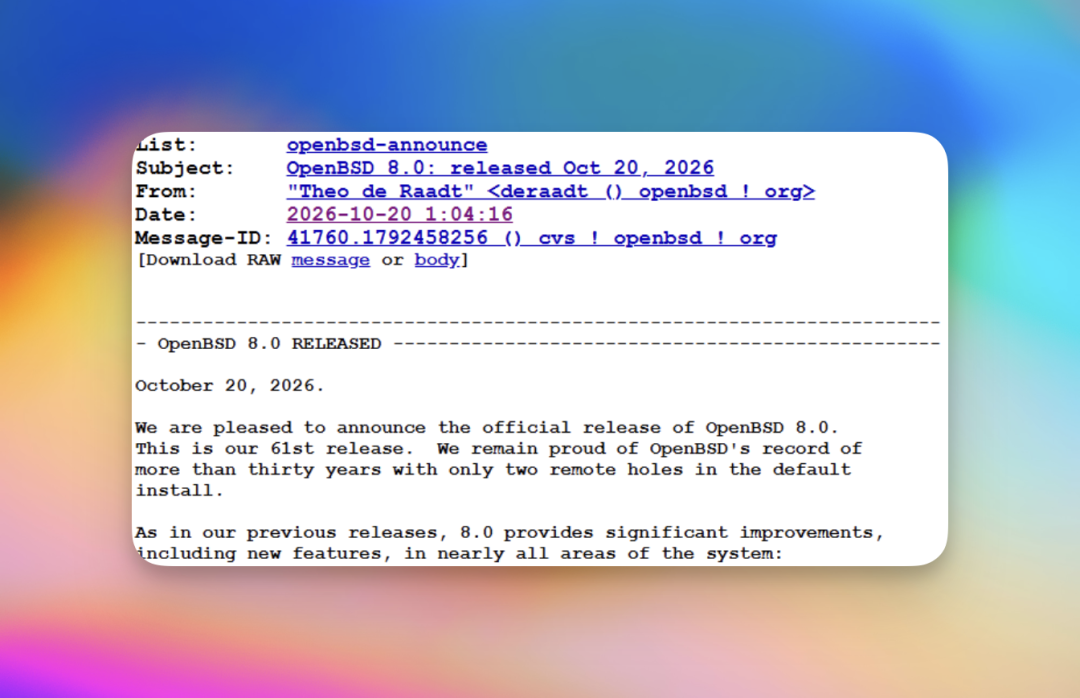
20 年之久的 OpenSSL,被 2024 年,Google 的 OSS-Fuzz 通过 AI 辅助测试发现了 CVE-2024-9143。
非常常见的音视频处理工具,FFmpeg,约 16 年。据 Anthropic 披露,Claude Mythos 发现了其中一个藏了约 16 年的漏洞。
更离谱的是,相关代码此前已经被自动化测试执行过 500 万次,居然一直没发现问题。
互联网里藏了十几年甚至二十几年的严重漏洞,真的不少。
而且,这也不是单纯靠几个极端案例得出的结论。
兰德公司在 2017 年研究了约 200 个真实的零日漏洞,发现这些漏洞从被私下发现到公开,平均间隔 6.9 年,其中四分之一超过 9.5 年。
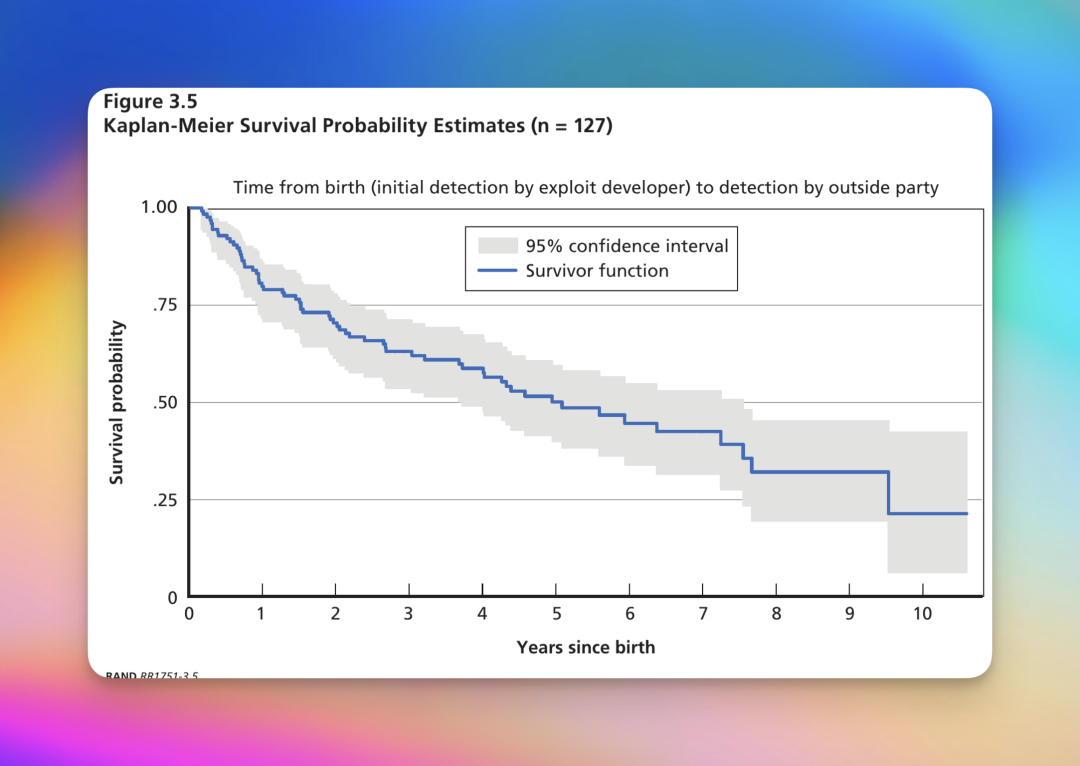
Linux 内核开发者 Kees Cook 也统计过,高危漏洞从写进代码到最终修复,平均需要约 6 年。但现在,AI 正在改变找漏洞的速度。
前面列举的几个案例中,OpenBSD、OpenSSL、FFmpeg 等潜伏多年的漏洞,都有 AI 或 AI 辅助工具参与发现。
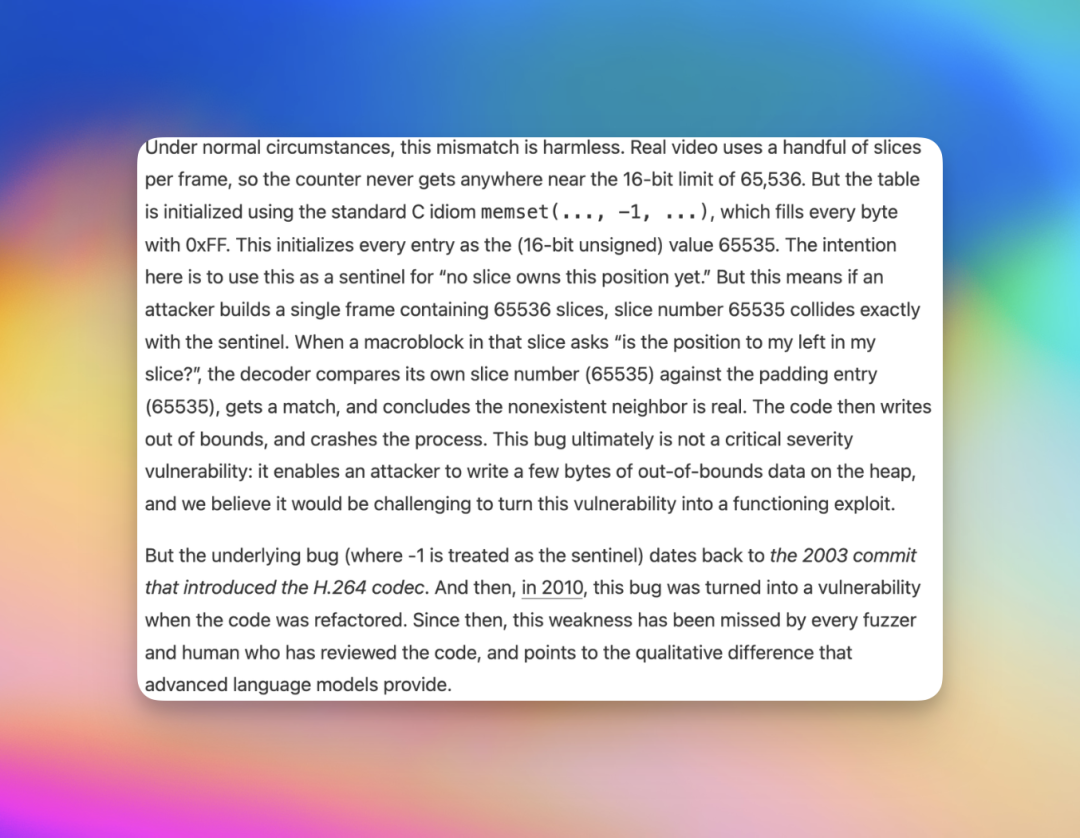
尤其是那些存在了 20 年以上的问题,过去需要研究员花很长时间检查,现在 AI 已经开始参与发现。
OpenAI 在这次 PHP 事件后也表示,预计未来几个月,这类发现还会明显增加。
所以,我觉得接下来很可能发生一件事。
那些运行了十几年、用 C 语言编写、被大量网站和软件依赖的老项目,里面可能还有不少严重漏洞没被发现。
结合 AI 所带来的能力的成本下降,对防守方和攻击方都是一样的。
所以我有个比较大胆的判断:未来 6 个月,我们可能会接连看到一批老牌开源项目爆出严重漏洞。
这次 PHP2Shell,可能只是一个开始。
05 入侵一家公司平均只要 50 美元,AI 已经把网络攻击干成了「拼多多」
就在 PHP 漏洞爆发前两天,路透社发布了一篇独家报道。一名黑客靠着 AI,在不到一个月的时间里,尝试攻击了 1200 多个网站,最终成功入侵了 100 多家公司。
其中包括约翰迪尔(Deere)、SharkNinja 和康明斯(Cummins)这样的知名企业,目标主要集中在美国、加拿大、澳大利亚和日本。更离谱的是,整个攻击过程几乎全靠 AI 完成。
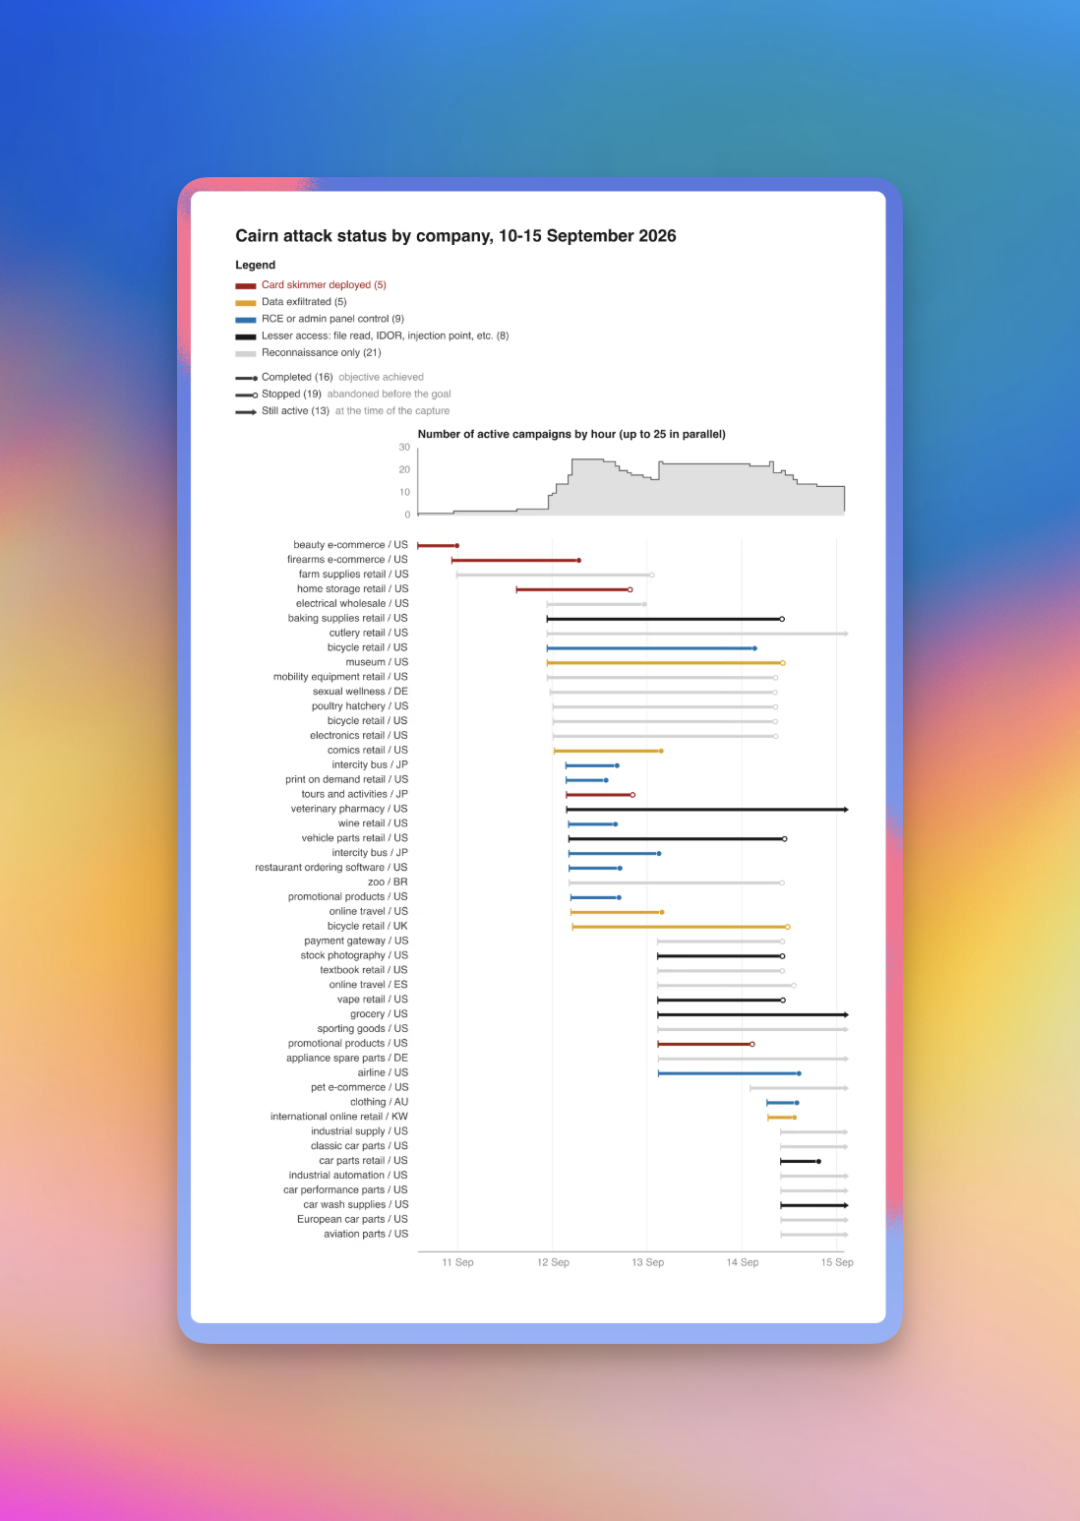
这名黑客使用的是开源 AI 平台 Cairn,通过它调度多个 Agent。给 AI 的指令甚至不到 100 个汉字,有些任务就简单写一句「获取信用卡」或者「获取加密货币」。剩下的工作,包括检查网站、寻找漏洞、尝试入侵,基本都由 AI 自己完成,不需要黑客一直盯着。
而整场行动,花在 AI Token 上的钱只有大约 5000 美元。
按照成功入侵 100 多个网站计算,平均攻破一个网站,AI 成本只有约 50 美元,耗时约 23 小时。注意,这里的 50 美元只是这次行动的平均 Token 成本,并不代表所有网站都能花 50 美元攻破。
但即便如此,这个数字也已经相当夸张了。
负责调查这起事件的安全研究员 Snorre Fagerland,在网络安全行业工作了将近 30 年。他原本也觉得,黑客使用 AI,应该还是离不开人工监督。
结果看完攻击日志,哥们直接人傻了,他改变了想法。他的评价是「It’s not script kiddie stuff」。意思是,这已经不是那种只会使用现成工具的新手黑客能做到的水平了。
而且,这种事情在过去一年已经发生了好几次。
把这些事件放在一起看,会发现三个非常明显的变化。
第一,以前可能需要一个黑客团队完成的事情,现在一个人配合多个 Agent,就有机会做到。
第二,攻击成本正在快速下降。 至少在部分已经披露的案例里,AI 的扫描和执行成本已经降到了几十美元。
第三,攻击速度越来越快。
所以,再回头看这诡异的 96 个小时,我们或许即将见证:全球网络安全行业的话语权,可能真的要重新分配了。
OpenAI、Anthropic 这些顶级 AI 厂商,正在掌握越来越强的漏洞发现、攻击和防守能力。它们甚至已经开始讨论,未来是否可以直接进入别人的服务器,替别人修复漏洞。
这 96 个小时里,全世界见证了 AI 的力量。
但在这 96 个小时之后,全世界或许该真正警惕 AI 了。
作者:杉森楠 公众号:杉森楠
本文由 @杉森楠 原创发布于人人都是产品经理。未经作者许可,禁止转载
题图来自 Unsplash,基于CC0协议

- 目前还没评论,等你发挥!