
 起点课堂会员权益
 职业体系课特权
 线下行业大会特权
 个人IP打造特权
 30+门专项技能课
 1300+专题课程
 12场职场软技能直播
 12场求职辅导直播
 12场专业技能直播
 会员专属社群
 荣耀标识
“删除”这件事,产品经理该怎么设计?——场景驱动的云数据库删除功能设计


早上五点半,客户电话打过来:业务系统全断了。排查才发现,有人把整个生产数据库集群删了。不是清空库表,是从控制台直接删实例集群。我们紧急重建,业务勉强恢复,可还是丢了部分数据。“删除”这个功能,是数据库产品里一个"做对了没人夸、做错了上热搜"的功能。它不只是一枚按钮,而是一套跨越用户不同场景下的信任机制。
作为一名云数据库产品经理,前段时间我经历了一起生产事故。在一次私有云客户大型系统升级窗口,0点开始升级服务,5点测试完成,5点半客户打来电话,反馈多套业务系统出现数据库连接中断,生产业务直接停摆。经过排查,发现是测试人员在测试完成后,将数据库生产实例误删除(不是只删库,是从控制台将整个数据库集群删除)!当然我们第一时间紧急重建实例将业务先恢复了,但后续持续5天攻关仍然丢失了客户的部分数据。
不过当时这名测试人员是临时的外包,在申请账号权限的时候对方的运维也是一名外包(又是“外包”承担了所有~),但这件事给客户、公司都造成了不可挽回的损失,给产品线也造成了恶劣影响,现在想起来仍然触目惊心。复盘整个事件,让我对”删除”这个看似不起眼功能,进行了一次深入思考。在b端场景下,”删除”在用户嘴里是一个动作,在业务里却有完全不同的含义。用户在点击删除按钮的时候,可能是”我彻底不用这个实例了,我要删掉它”,可能是”我现在不想用了要停止计费,我后面可能会用”,也可能是“我想删除A但误点击了B”。同一个按钮,同一个确认弹窗,看似很简单的功能,当我们深挖用户场景时,会发现想做好并不容易。
所以删除功能该怎么设计?
01. 一个被低估的设计错位
打开任何一家云厂商的控制台,你会看到一个稳定的不对称:
“创建实例”的按钮又大又醒目,引导文档写得极其详细,云区域/专区选择、计算/存储规格选择、网络配置、账号密码、参数模板,每一步都有解释;而”删除实例”往往藏在操作列的下拉菜单里,点开-弹窗确认,最多输个验证码,数据就没了。回到帮助文档,删除功能的篇幅通常不到创建功能的十分之一。
这个不对称有其商业逻辑:创建是获客环节,删除是流失环节,前者当然更值得投入。但从用户视角看,删除恰恰是一个高危操作——重启可以再来,升配可以缩回,删除可能导致数据清除,直接影响生产业务。
更关键的是,不同用户在不同场景下删数据库,诉求差异巨大。一个测试工程师清理临时实例和一个 DBA 操作生产实例,需要的保护机制完全不同。
02. 删除功能的场景分析
在云数据库领域,删除涉及多个层面,我们常说的“删库跑路”,指的是删除数据库内的库表数据,比如MySQL的DROP DATABASE或者Redis的FLUSHALL,这些命令一执行,如果没有备份数据或者数据库内核层面的回收站,数据将被直接清除。还有一类是上层管控/接口层面的,比如各个云厂商提供的数据库openapi或SDK,执行删除之后会将整个数据库集群资源甚至包括备份数据进行删除,涉及面要比删库表更大。
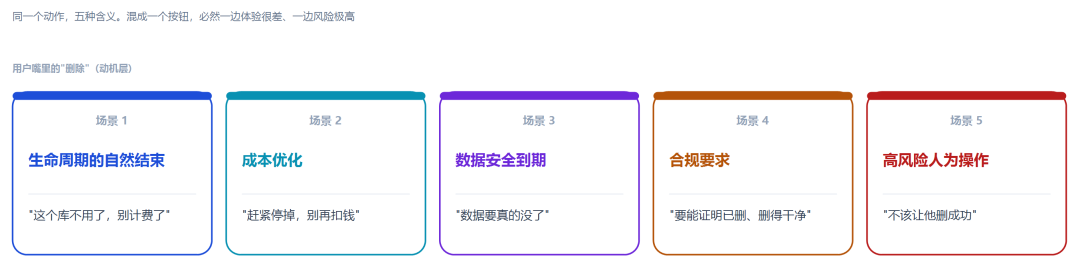
今天我们重点说说后者,基于控制台用户删除的能力,我梳理出以下5大用户场景。
- 业务生命周期结束场景(如业务下线、测试清理),用户期望停止计费,释放资源后续不再使用;
- 成本优化场景下(如资源闲置),用户希望赶紧停掉扣费,后续可能还要使用;
- 数据安全到期场景,用户期望数据真正消失;
- 合规要求场景下(如PIPL/GDPR删除权),用户需要能证明数据已删且删得干净;
- 高风险人为操作场景下(如离职前、越权尝试),核心诉求则是防止删除操作成功。
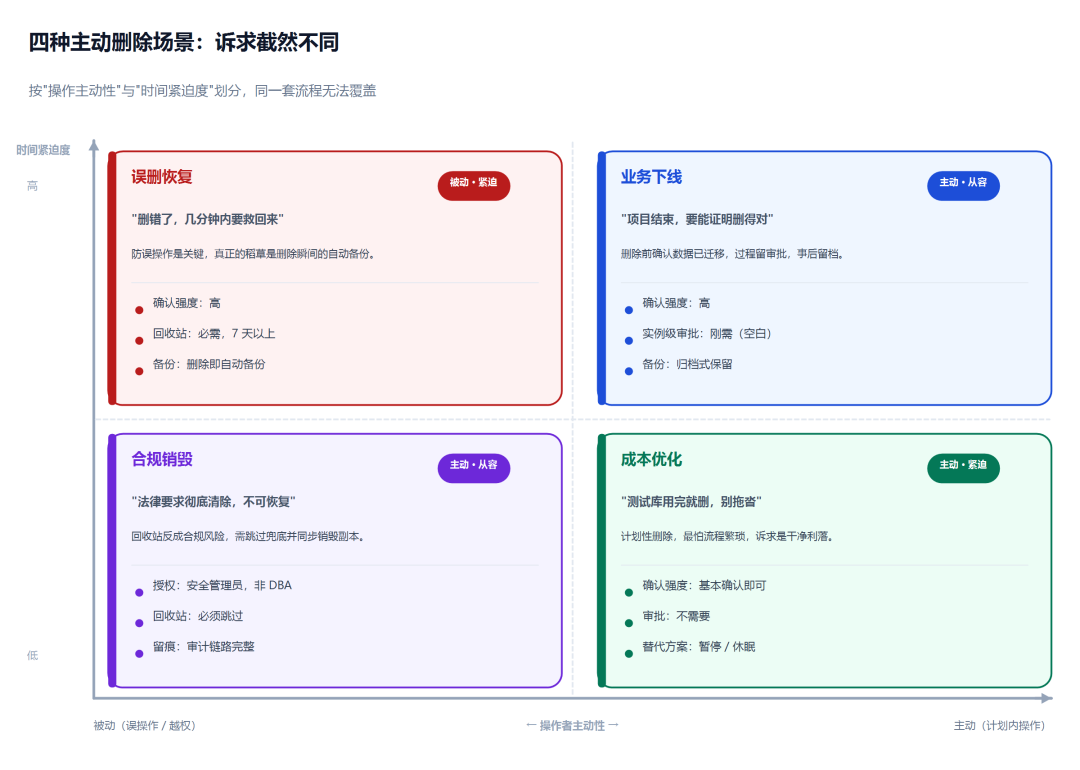
按”操作主动性”和”时间紧迫度”两个维度,可以把删除场景放进一张四象限图。
误删恢复(被动 · 紧迫)
运维手滑点错实例,自动化脚本写错了实例ID,权限管控不严导致实习生删了生产库——这些事故在各大云厂商的工单系统里都不陌生。
操作者并非真的想删,发现后通常在几分钟内就意识到错误,设计上要尽量避免触发“删除”,用户核心诉求是”快速恢复”。这时候回收站和备份保留就是救命稻草:如果回收站保留期太短,或者删除时没有自动备份,数据可能就真的找不回来了。
成本优化(主动 · 紧迫)
测试环境用完即删,闲置实例定期清理,降配迁移后删掉旧实例。这些是主动的、计划性的删除,操作者清楚自己在做什么,核心诉求是”干净利落”。
这类场景要考虑到删除放行。如果一个DBA每周要清理十几个测试实例,每次都要走审批流程,体验会很糟糕。合适的做法是权限校验通过后确认即删。
业务下线(主动 · 从容)
项目终止、数据库退役;业务迁移到其他平台,实例需要下线;架构重构后一批旧实例不再需要。这类删除是计划性的,但涉及业务数据。
核心诉求是”合规留痕”:删除前需要确认数据已迁移或归档,删除过程需要审批记录,删除后可能还需要保留一段时间的备份以备审计。它不是”删了就删了”,而是”删了也要能证明删对了”。
合规销毁(主动 · 从容)
GDPR要求删除用户数据,客户合同到期需要彻底清除数据,安全审计要求某些数据不可恢复。这类场景的核心诉求是”不可逆”。
这时候可以跨过回收站——合规要求的是彻底清除,不是”删了还能找回来”。需要的是审计链路完整、删除操作不可撤销、备份数据同步销毁。
03. 五层防护把场景需求拆成设计空间
归纳出五层删除防护体系,每层解决一个不同的问题。
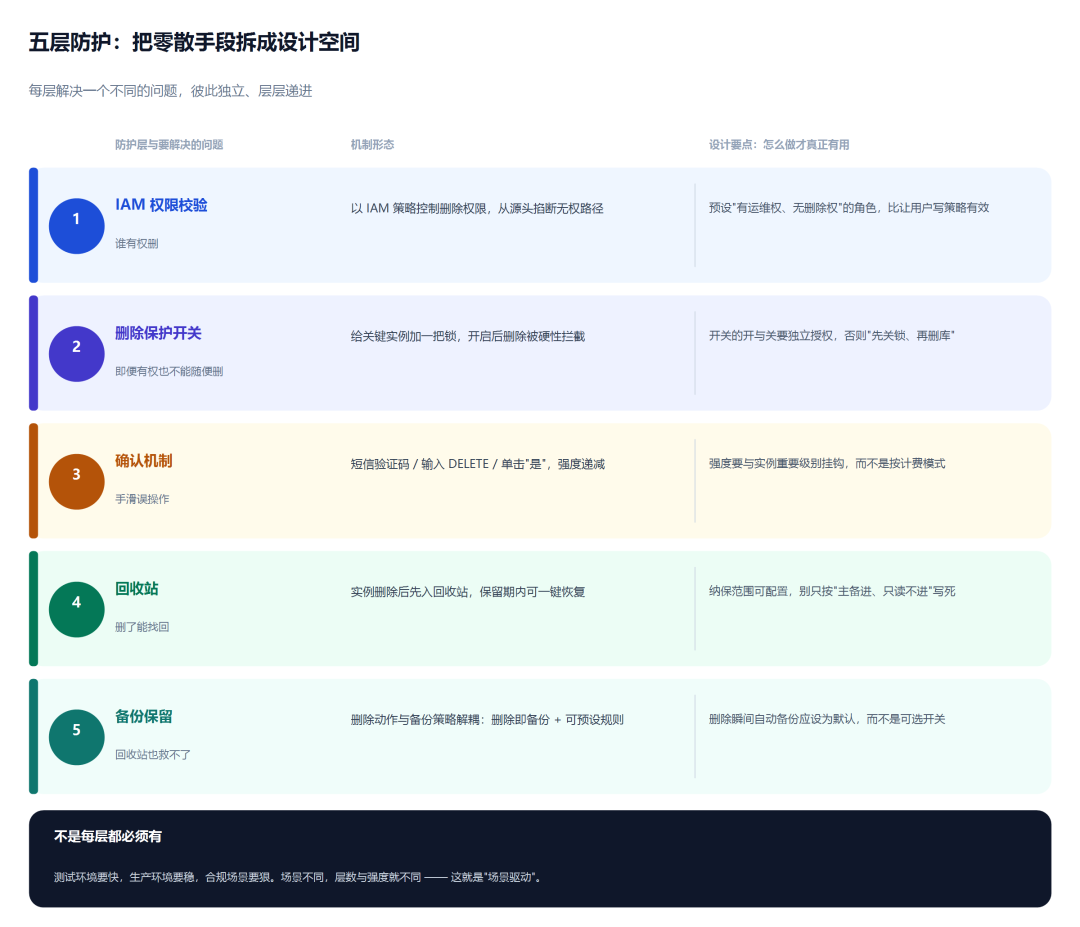
第一层:IAM 权限校验。解决”谁有权删”的问题。通过 IAM 策略控制目标账号的删除权限,从源头掐断无权用户的删除路径。华为云和天翼云预设了 RDS ManageAccess 策略,开箱即用;阿里云需要用户自己写 Deny 策略。这一层的价值在于事前预防——权限不对,连删除按钮都看不到。
第二层:删除保护开关。解决”即便有权也不能随便删”的问题。给关键实例加一把锁,开启后删除操作直接被拦截。阿里云的释放保护仅覆盖按量付费 / Serverless,华为云的删除保护覆盖全部计费模式,天翼云没有这个功能。这一层的特点是”开关式拦截”——不是审批流程,而是一个硬性阻断。
第三层:确认机制。解决”手滑误操作”的问题。短信验证码、输入 DELETE 文本、单击”是”——三种方式的防误操作强度递减。这一层在所有厂商都有,但强度差异明显。
第四层:回收站。解决”删了能找回”的问题。三家都支持,保留期普遍 1~7 天。这一层是事后兜底——前三层都没拦住,数据进了回收站还能捞回来。
第五层:备份保留。解决”回收站也救不了”的终极问题。阿里云支持用户预设保留策略,华为云在删除时自动触发一次全量备份,天翼云需要用户手动备份。这一层是最后一道防线。
五层防护不是每层都必须有,不同场景下,需要的层数和强度不同。
04. 场景与防护层的匹配
基于用户场景可以设计一套通用的删除功能,同时要考虑不同场景的差异化特征,将用户场景和五层防护能力进行匹配。
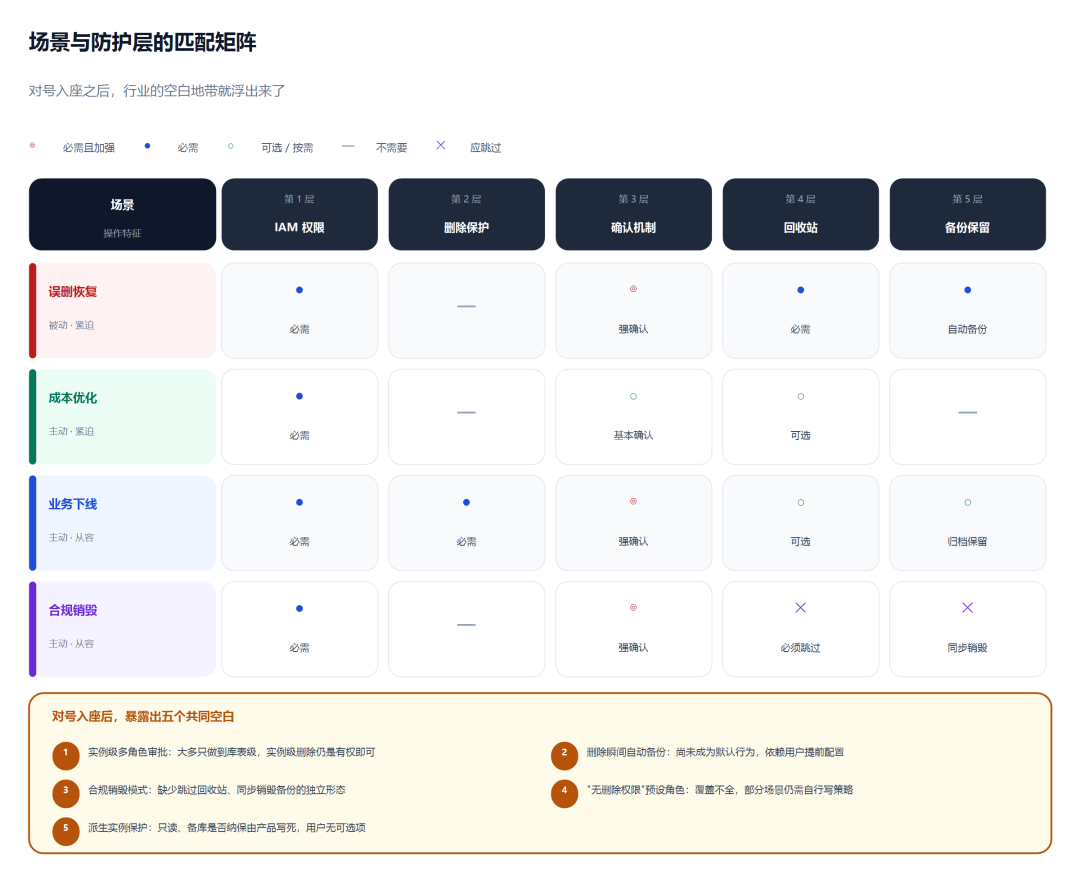
图中纵轴是四种删除场景,横轴是五层防护。格子里的符号说明这一层在该场景下有多必要——◎ 表示必需且要加强,● 表示必需,○ 表示可选,— 表示不需要,✕ 表示必须跳过。矩阵下半部分,把对号入座之后三家厂商都没能覆盖的五个空白单独列了出来。
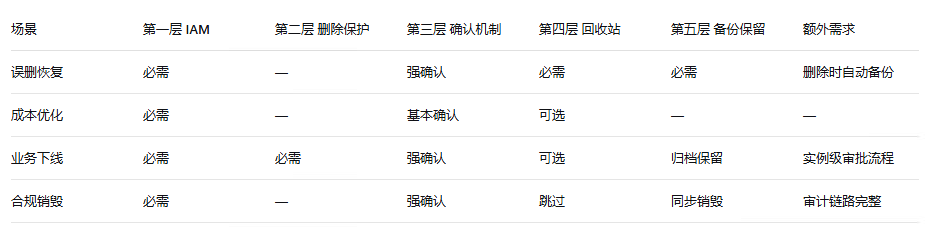
下表是同一份矩阵的文字版,比图多一列”额外需求”,方便对照检索:
05. 完整产品设计流程和五个关键设计决策
一条全链路的产品设计路径包括意图识别、身份鉴权、场景分类、身份鉴权和执行与留痕。每一步都有对应的支撑机制,此外,审计日志贯穿全链路,确保每次删除、审批与执行都可追溯“谁、何时”操作了哪个实例,保障操作的安全与合规。
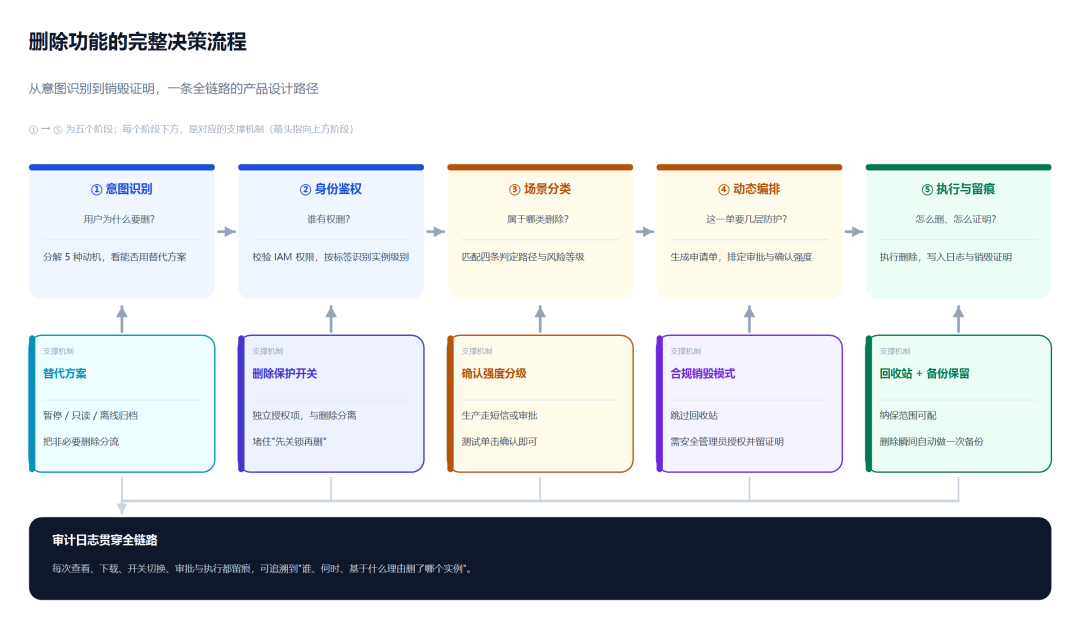
同时从产品设计视角提出五个关键设计决策点。
决策一:确认删除的保护强度该由风险决定
现有产品的确认方式,多按计费模式区分,真正的分界线是这个实例承载什么。生产实例的删除,值得上验证码乃至多角色审批;测试实例的删除,单击确认就够,因此设计验证码和角色审批时要留有灵活配置能力。落地时不必为每类实例写一套代码,把”确认强度”变成挂在实例上的一条策略即可——如按环境标签触发不同档位,强度可配、结果可审计。
决策二:保护范围该按”重建成本”划,而不是按实例类型划
“删除先入回收站”已是标配,这是共识——它实现成本低,却能把绝大多数误删从事故降级为插曲。
值得推敲的是谁进回收站。按量付费是否要进回收站,需要仔细考虑目标用户,目前通行的划分是按实例类型:主备、单机进,只读不进。理由听上去合理——只读实例不含主数据。但重建一个只读实例并不便宜。此外进入回收站的是实例级还是组件级(比如虚机删除,只保留云盘,重建时通过云盘创建数据库),也要综合考虑技术和重建成本。
决策三:兜底能力要默认生效,不能指望用户提前配置
安全设计有个朴素规律:用户不会为没发生的事做配置。正确的顺序是反过来——默认做好兜底能力。
因此数据库产品的数据保留,不能依赖用户提前配好备份策略。
因为删除往往发生在计划之外,等到删完才发现没留,已经来不及。比如实例创建成功备份默认生效、审批流程默认打开、强制备份保留n条以及删除时立即备份这些都是兜底能力。
在这个默认值之上,再开放”跨地域留存”、对象存储版本链等这类高阶能力,供要求更高的团队加深防护。
默认值决定下限,可配置项决定上限。产品要先把下限抬起来。
决策四:把权限做成开箱即用的角色
“谁能删”最终落在IAM上。有的产品把这件事交给管理员自己写策略,可大多数企业用户不是IAM专家——写不出来,就干脆不设,权限表上留一个默认的”全能”。
更实用的做法是预设角色:一个”有运维权限、无删除权限”的系统策略,勾选即用,把正确做法变成最省事的做法。
再往前一步,是把能力与开关分离:能执行删除的人,不应该同时拥有关闭保护开关的权限。这不是多加几个授权项,而是职责分离——让”关锁”和”开锁”落在两个角色手里,制度才真正生效,而不是依赖人的自觉。
决策五:审批的粒度要跟着影响面走
审批粒度应当与爆炸半径对齐。实例级删除需要一条属于自己的链路,尤其在金融、政务这类”过程即合规”的场景里,”发起 → 审批 → 确认”几乎是刚需。这块能力需要靠工单系统和自建运维平台来补。
关键是有记录、可追溯、能说清”为什么删”。审批的价值不在层数,在于让每一次高危操作都留下一个负责任的签名。
06. 写在最后
删除功能的设计水平,反映的是产品对”数据生命周期”的理解深度。
创建一个数据库实例,产品经理会花大量时间设计细节,但往往忽略删除时数据保护层面的设计。从用户视角,删除时的体验和安全保障,恰恰是判断一个数据库产品是否”靠谱”的关键指标。
场景驱动的意思不是功能堆砌,核心是对用户真实需求的分层响应。交付给用户的从来不只是一枚按钮,而是一套跨越用户不同场景下的信任机制。
对此,产品经理是要负责的。
本文由 @会说话的小文 原创发布于人人都是产品经理。未经作者许可,禁止转载
题图来自作者提供

- 目前还没评论,等你发挥!