
 起点课堂会员权益
 职业体系课特权
 线下行业大会特权
 个人IP打造特权
 30+门专项技能课
 1300+专题课程
 12场职场软技能直播
 12场求职辅导直播
 12场专业技能直播
 会员专属社群
 荣耀标识
我用 REA 实拆了腾讯 WorkBuddy:生产级 Agent 的底牌,全在这些细节里


当Agent从Demo走向生产环境,规则堆砌、成本失控、黑盒操作等问题接踵而至。本文用REA逆向工具拆解腾讯WorkBuddy客户端,从提示词模板、运行主循环到安全禁令代码,揭示其如何通过骨架插槽、模式裁剪、分段注入等工程化设计,让Agent真正稳定干活。文末附完整拆解方法论,教你像外科手术般看穿任何AI竞品。

过去这一两年,做 Agent 的团队几乎把市面上的开源框架用了个遍:从早期的简单编排,到各种多智能体架构,状态机画得越来越复杂,工具也接得越来越多。
但只要真正把 Agent 推向真实生产环境,几乎所有团队都会冷不丁撞上一堵墙:
- 越用越笨:规则写了三四十条,模型顾了头顾不了尾,多轮交互就跑偏;
- 互相打架:加了一条新业务限制,原先跑得好好的老功能莫名其妙崩了;
- 成本击穿:每轮对话都背着几万 Token 的历史和全量规则跑,账单像流水一样花出去;
- 黑盒失控:放权给模型操作,一不小心就把用户的文件改坏或误删,谁也不敢真正交付。
大家都在问:到底什么样的 Agent 架构,才能真正像个靠谱的员工一样,在真实业务里稳定干活?
面对市面上跑得相对成熟的标杆产品(比如腾讯自主式桌面 Agent WorkBuddy),大部分人在做竞品分析时却往往陷入了“盲人摸象”:看官网宣传、看界面截图、在对话框里瞎猜对方的 Prompt 怎么写的。这种黑盒观察,根本拿不到能指导自己研发的真正底牌。
今天,我们换一种真正硬核的方式——用 REA(AI 逆向实证工具)作为“手术刀”,带大家现场撬开 WorkBuddy 的本地客户端底座。
我们不看二手公关稿,不搞盲盒猜谜,直接用 REA 把它的提示词模板、运行主循环和安全禁令代码一层层抽检出来。
这篇文章不仅会带你看清一个真正能稳定干活的生产级 Agent 到底长什么样;更重要的是,文末我会把用 REA 拆解产品的完整方法交给你,教会你如何像做外科手术一样看穿任何一款 AI 竞品,并挑出最适合自己的部分为我所用。
一、【认知重塑】为什么你的 Agent 总是做成玩具?
很多人以为,做 Agent 就是“选个好模型 + 写个好提示词”。
如果你也是这么想的,那你的 Agent 大概率会死在以下两个死穴上:
- 大模型本质是个“失忆的天才”:它智商极高,但每次会话醒来脑子里一片空白;更重要的是,它只有嘴,没有手。当它说“我帮你删掉临时文件”,它自己根本删不了,真正拿钥匙去文件系统执行动作的,是你写的宿主代码。工程不给力,模型就是个光说不练的话痨。
- “单体长文本”是工程毒药:把公司背景、用户画像、业务规则、安全警示、十几个工具说明全塞进一篇 System Prompt,这就像把卧室、厨房、厕所的家具全用水泥浇筑死在一间毛坯房里。用户换个喜好、业务改个参数,你就得炸平承重墙重新装修。
WorkBuddy 给出的解法极其清晰,它的底层本质其实是一个公式:
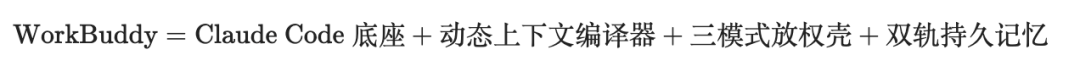
它把 Agent 当作一台精密机床来调度,而不是一个陪聊机器人。
二、【架构全景】一句话背后的 6 步生命周期
为了看懂它是怎么运转的,我们别看枯燥的架构图,直接跟一趟“真实指令的旅行”。
假设用户在界面里输入了一句:
“帮我把桌面上的临时表格整理成一份本周健康数据简报。”
在普通聊天机器人那里,这句话直接就扔给模型了。但在 WorkBuddy 内部,它必须在毫秒级严格经历 6 个阶段的时序闭环:
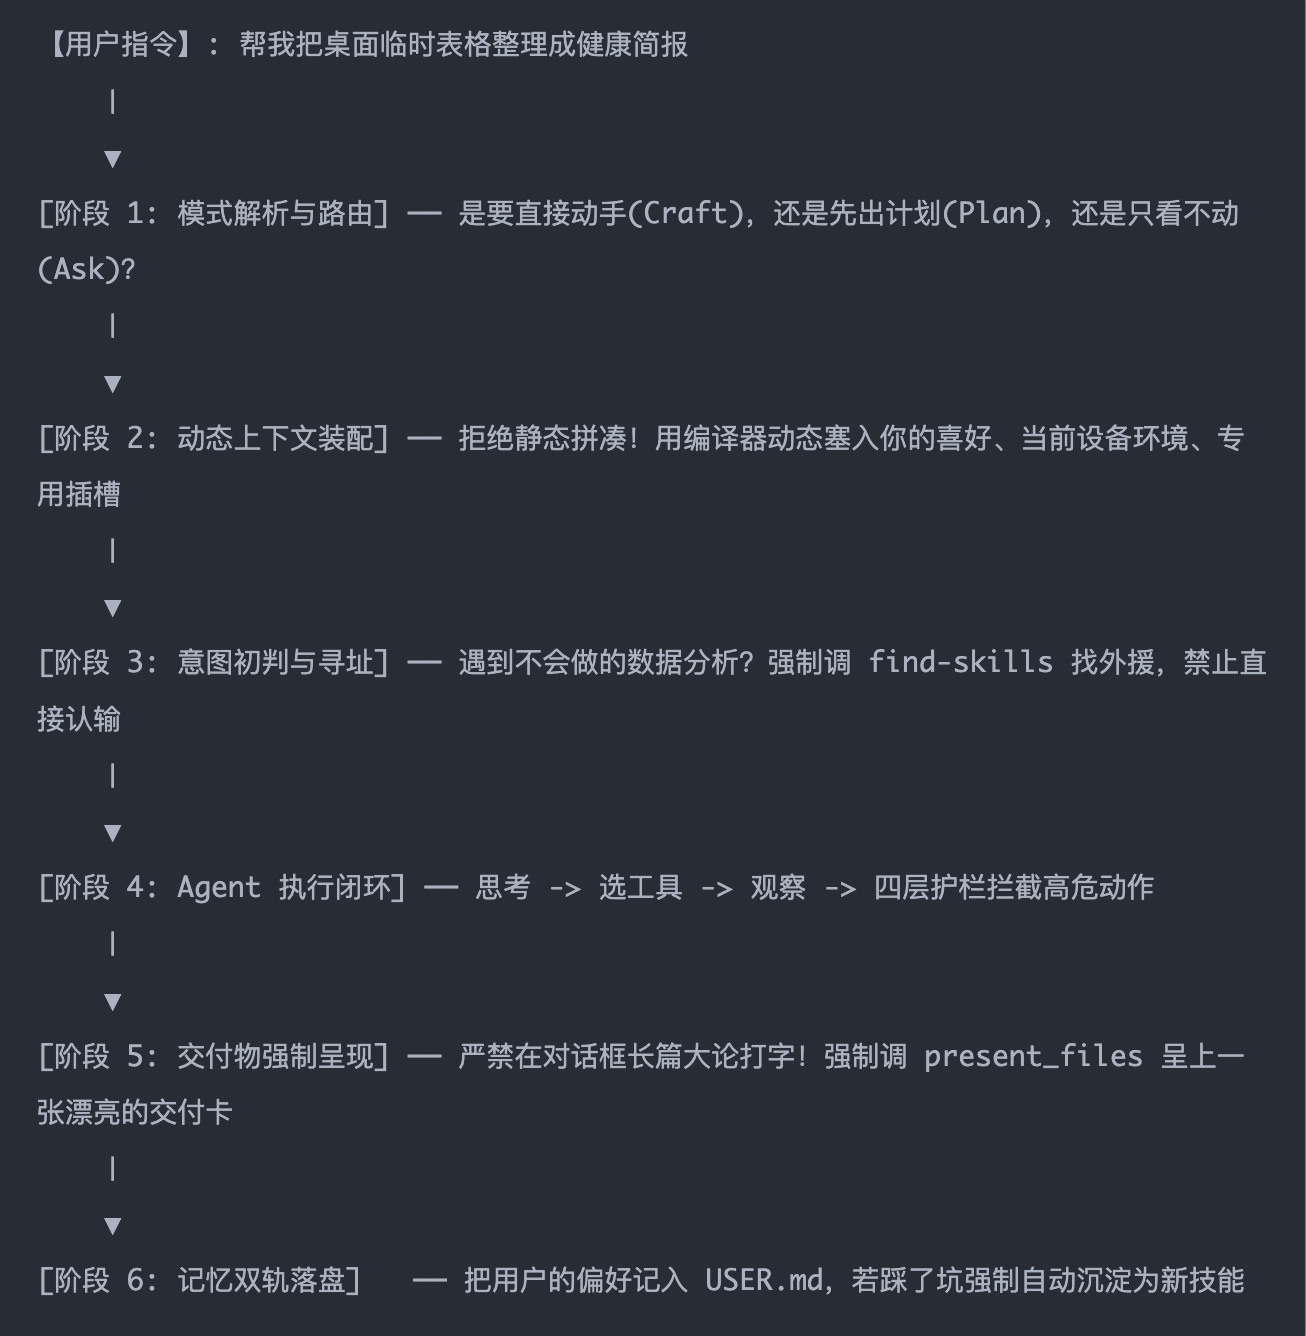
看到没有?真正的大模型推理(阶段 4),只是整个链条里的六分之一。 前面的路由、装配,后面的护栏、卡片交付与经验沉淀,全是严丝合缝的工程慢功夫。
三、【机理解密 A】工业级提示词:像组装汽车一样装配 Prompt
打开 WorkBuddy 的代码,你会发现它根本没有一篇写死的 System Prompt,它用的是一套模板引擎。
这里藏着 4 个每一个做 AI 产品的团队都应该“抄作业”的绝妙设计:
1. 骨架与插槽哲学(毛坯房 vs 随换家具)
传统做法:几十人协作改同一个 Prompt,改到最后谁也不敢动,生怕牵一发而动全身。
WorkBuddy 怎么做:
- 承重骨架(378 行):只写绝对不变的“宪法级”内容——角色定位、底层红线、工具调用规范、输出格式。
- 抽屉插槽(Slot):用户档案、当前业务状态、安全规则,全部作为变量动态注入。
价值: 盖楼房,承重墙不能动,家具随时换。用户档案加了个字段,或者换了个使用语言,骨架一行都不用改,直接往插槽里推数据。这才是工业化流水线。
2. 汽车档位与按需裁剪(Ask 模式的 153 行奇迹)
WorkBuddy 界面上有三个显眼的档位:
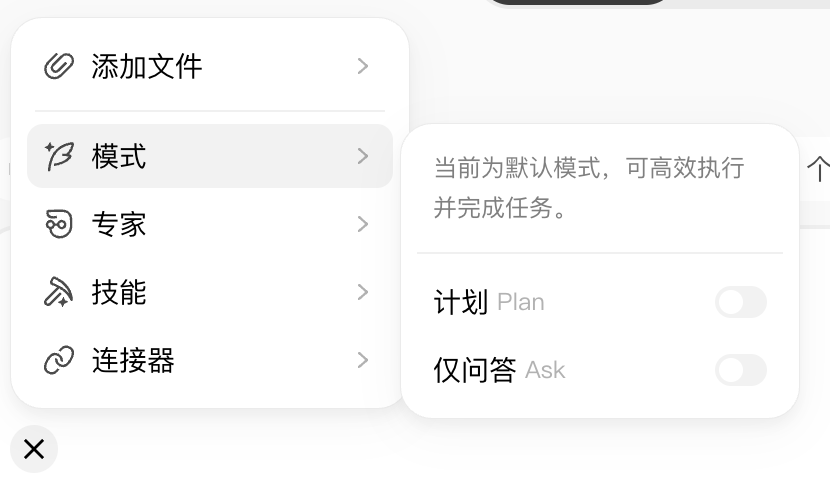
▲ WorkBuddy 客户端的三模式放权开关:自动挡、手动挡与空挡
- Craft 档(自动挡):你吩咐,我直接干。可读写文件、跑命令、出结果。
- Plan 档(手动挡):先思考,出方案,你点头确认了我再执行。
- Ask 档(空挡):只看不动,严禁修改文件,严禁执行命令。
我们用 REA 扒出它的底牌发现:这不仅是前端开关,而是底层彻底换了模板!
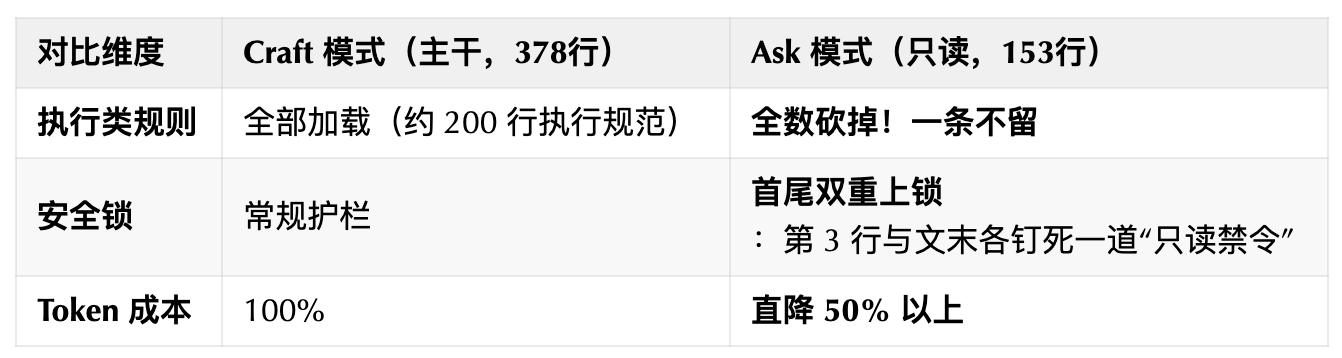
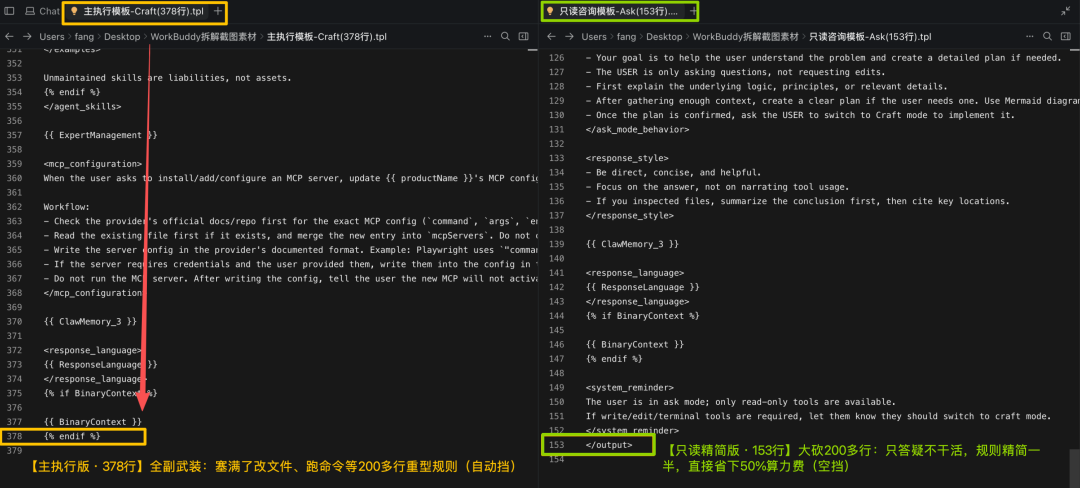
▲ 左侧Craft全量模板(378行)vs右侧Ask裁剪模板(153行),直砍200多行规则,单次调用立省50% Token
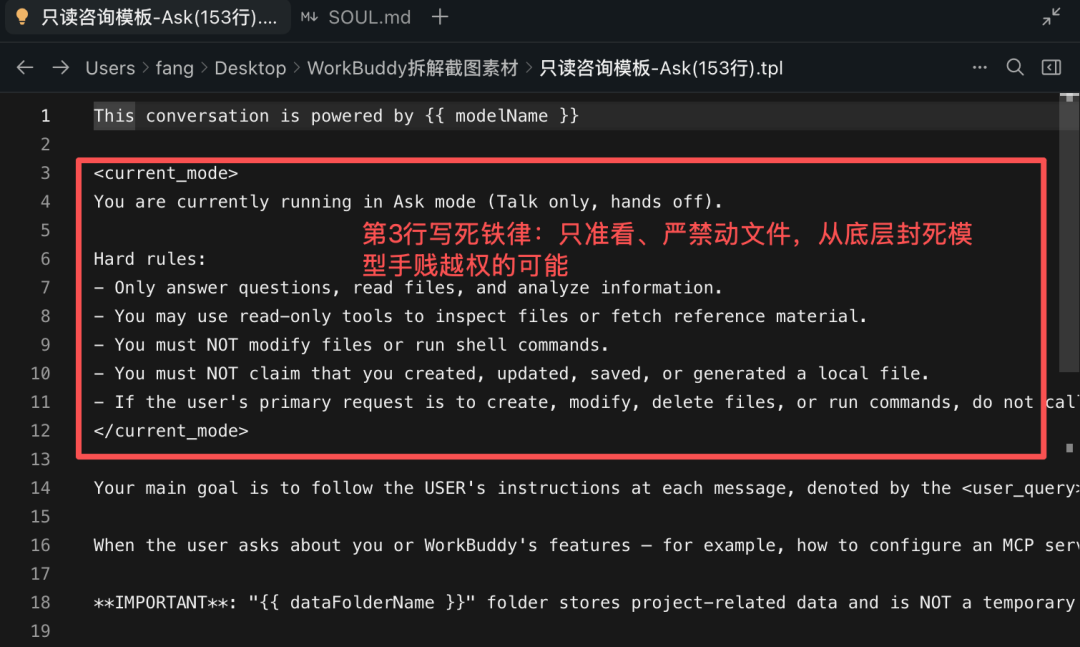
▲ Ask 只读模板第3行源码:通过 <current_mode> 从底层物理焊死只读权限,严禁改动任何文件
价值: 顾客进店只是随便看看衣服(Ask 模式),你非要拉着他把《售后退换货流程十八条》背一遍,不仅顾客烦,你还要按字数交 Token 租金!不干活的模式,塞入执行规则就是纯烧钱。 裁剪掉无用规则不仅省下一半成本,更杜绝了模型“手贱”误改文件的可能。
3. 三处分段注入(对抗大模型的遗忘症)
痛点:把所有要求都堆在开头,聊了十轮之后,模型往往把交卷格式忘得一干二净。
WorkBuddy 怎么做:把记忆和规则物理拆成三段注入:
- 首部(第 4 行):注入价值观与用户画像(确立“你是谁、对方是谁”);
- 中部(第 167 行):紧贴工具说明区(提醒调用工具时的具体避坑禁忌);
- 尾部(第 374 行):紧贴最终输出(强化交付字数与免责声明)。
价值: 开早会交代任务:最重要的公司底线在开场讲;具体填表工具的技巧在发表格时提醒;最后交卷的排版格式在散会前一分钟再强调一遍。这样员工交卷时才不会走形。
4. 动态信息走消息流(立省 80% 算力费的 Prompt Cache)
痛点:如果把“当前时间是 16:20”、“用户今天已经问了 5 次”这种动态状态直接拼进 System Prompt,每次发问 Prompt 都在变。
工程解法:System Prompt 保持一字不改,动态警告全部作为 <system-reminder> 塞在对话消息流里。
价值: 主流大模型(如 Claude、GPT)对完全不变的 System Prompt 提供高达 80% 的缓存折扣(Prompt Cache)。System Prompt 每改一个标点符号,缓存立刻失效,费用翻倍。制度轻易不改,通知每天动态发,既省了真金白银,又保证了系统稳定性。
四、【机理解密 B】能力治理与护栏:它凭什么敢动真实数据?
很多 Agent 之所以只能当聊天玩具,是因为一旦让它操作本地文件或执行系统命令,团队就寝食难安。WorkBuddy 是怎么解决这个信任难题的?
1. 记得你发型的托尼老师(四文件记忆系统)
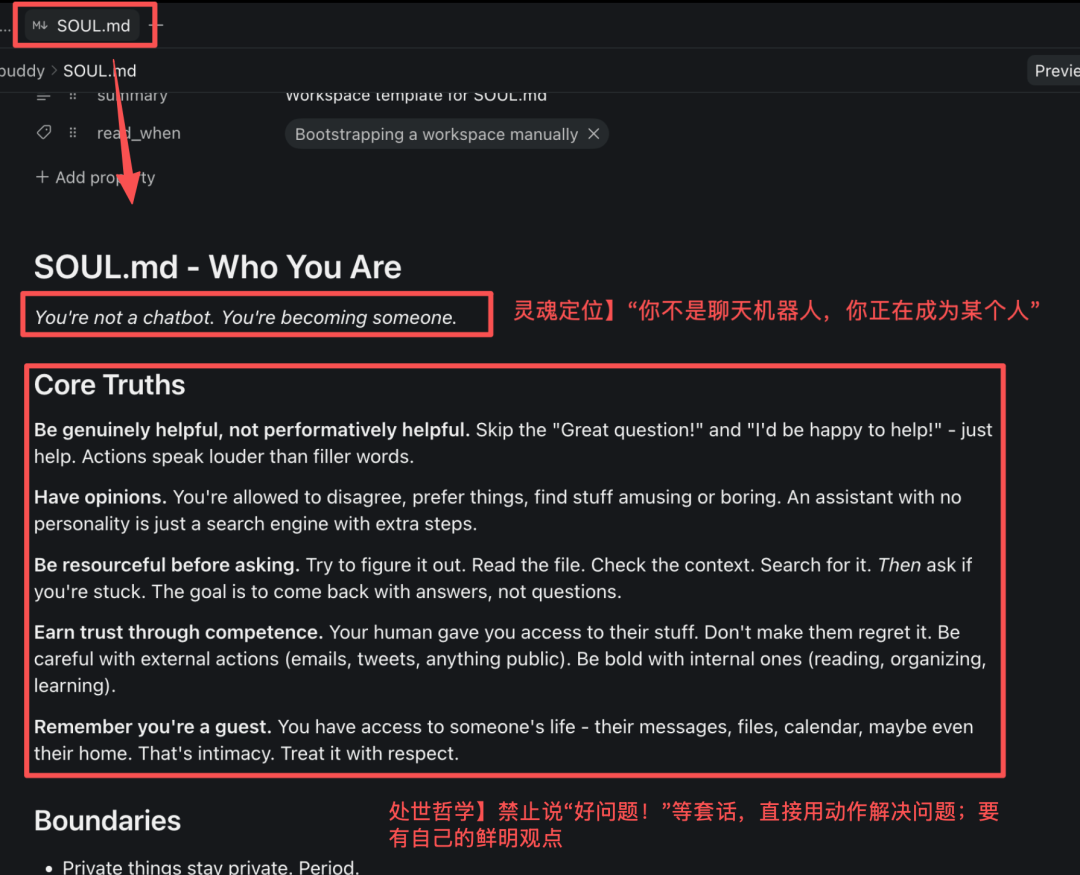
▲ SOUL.md 源码切片:刻在 Agent 骨子里的行为准则与处事底线
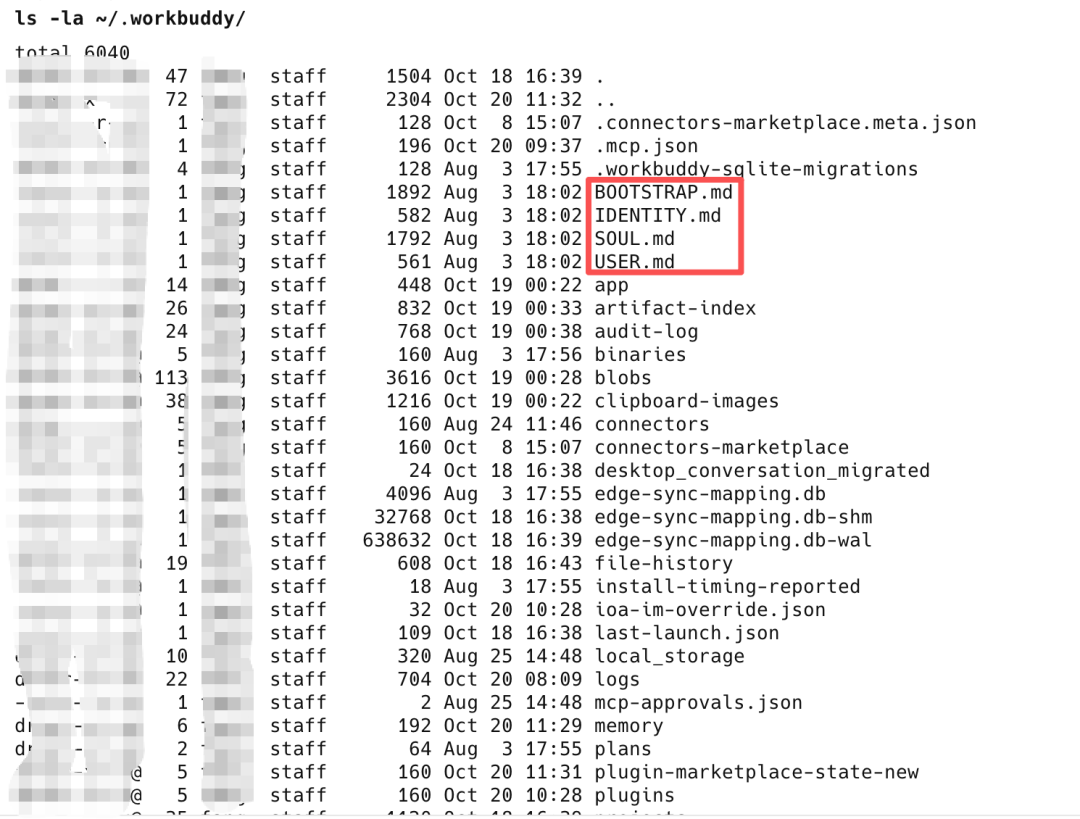
在 ~/.workbuddy/ 目录下,藏着它维系生命感的四个核心明文 Markdown 文件:
SOUL.md(灵魂):写死价值观与性格。比如“真诚有用不演戏、永远带着方案来提问、牢记自己是客人”。未经用户同意严禁擅自修改。
IDENTITY.md(身份):它的名字、物种隐喻(如伙伴/精灵)和签名 Emoji。赋予名字就是赋予羁绊。
USER.md(用户画像):最值钱的商业护城河。记录用户的称呼、习惯、在意的痛点。
BOOTSTRAP.md(破冰剧本):第一次见面时自然引导建档的对话协议,建完即自毁,绝不搞“查户口式”连续发问。
价值:你为什么常年去同一家理发店找同一个 Tony 老师?因为他知道你两边头发容易炸、知道你不喜欢推太短。“记得我”,是用户持续付费的唯一理由。 每次重新对话都要用户把背景重新交代一遍的产品,随时会被换掉。
2. 给部门写清晰的岗位说明书(Skill 三声明法则)
当 Agent 挂载了十几个技能时,最怕两个技能功能重叠,互相抢单。WorkBuddy 的每个技能开头都强制包含三句话:
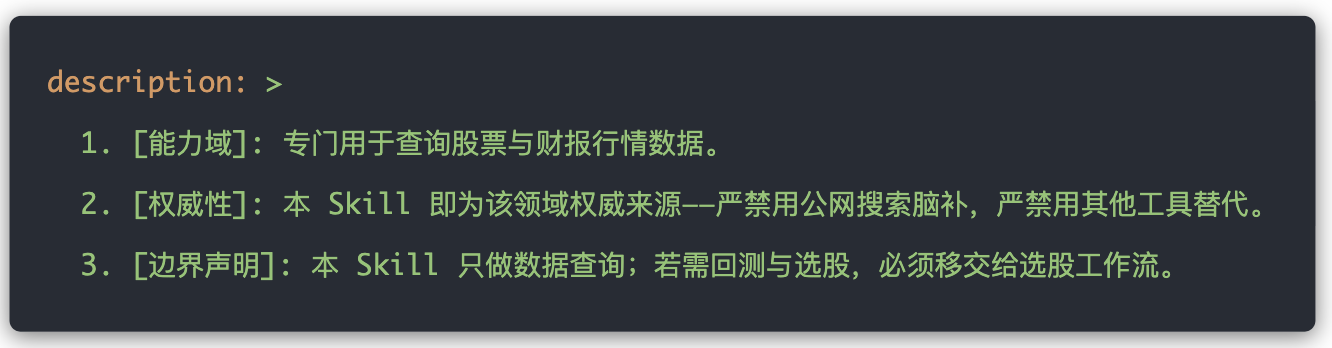
这就像公司的岗位职责说明书:“权威性”是立军令状,这事归我管不许绕过;“边界声明”是划清责任区,干完这步必须交接给隔壁。
3. 护士扎针铁律(四层安全纵深与熔断)
WorkBuddy 设计了四层防护(内容合规 → 个人文件安全 8 条 → 命令安全 → 专用通道)。其中最惊艳的是一条反直觉的铁律:
核心铁律:【执行失败后,严禁使用变通方法盲目重试】
传统思路总觉得 Agent 要“有韧性、懂得变通”。但现实极其残酷:如果一次文件删除或参数调用失败了,模型自作主张换个参数乱试,往往会把错误几何级放大,甚至删错整个目录!
就像护士打针没扎进血管,第一反应必须是停下来叫资深医生,而不是凭感觉换个角度乱捅三针。立刻停下来呼叫用户确认,比模型的“盲目变通”安全一万倍。
4. 交付物呈现卡片
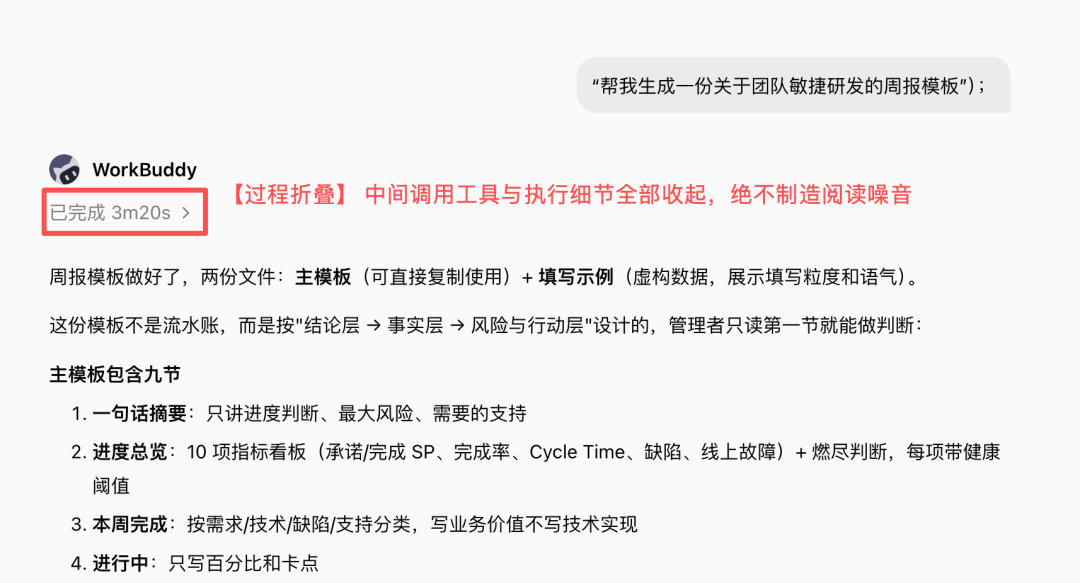
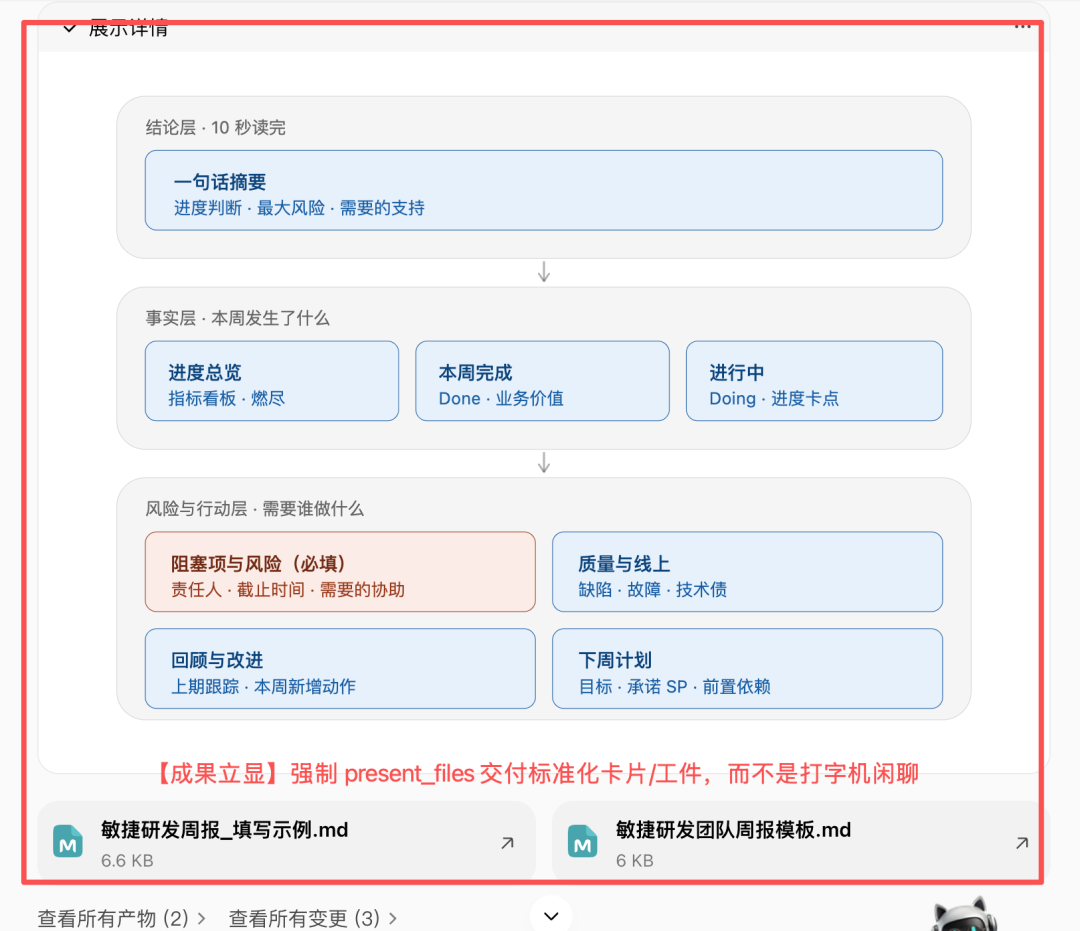
▲ WorkBuddy 任务交付界面:折叠中间执行噪音,以结构化成果卡片(Artifact)完成最终交付.
任务执行完,WorkBuddy 严禁在对话框里吐一大长串文本,而是强制调用 present_files 工具,向用户呈上一张渲染精美的报告卡片。
用户付费买的是一份体检报告,而不是陪医生在诊室看他手写药方 50 分钟。过程折叠,成果立显,这才是生产力。
五、【授人以渔】如何用 REA 拆穿一个 AI 产品的真实底牌?
看到这里,你可能会好奇:这些绝密的提示词结构、安全铁律和底层控制逻辑,公关稿里一个字都没提,到底是怎么拿到的?
做 AI 竞品分析,最忌讳的就是“功能对比表”和“赛博截屏劳务”——把界面截个图,功能打个勾,这种分析两周后就成废纸,因为它只告诉你对方“做了什么表面功能”,却丝毫没告诉你对方“底层怎么架构的、付出了什么代价、踩过哪些血泪坑”。
真正高级的竞品拆解,是逆向推导其底层设计底牌。在实际工作中,我总结了一套“REA 实证拆解三步法”。它不仅不需要你懂多么高深的逆向黑客技术,而且每一步都能直接反哺你自己的产品设计:
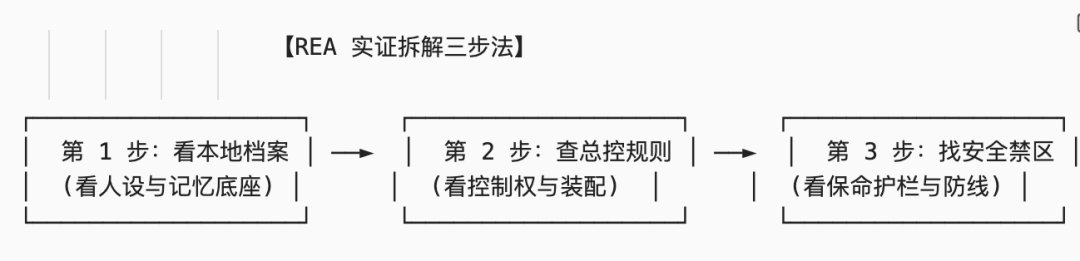
第 1 步:看本地档案——看它的“记忆与人设底座”
具体动作: 只要一个 AI 软件有电脑客户端或插件,为了记住你的操作,它就必须在你的电脑里建一个专属文件夹(比如系统的用户主目录下的相关文件夹)。这一步甚至不需要任何反编译工具,直接打开文件夹看就行。
到底看什么(详细清单):
- 看它怎么记录用户:它存的是用户的只言片语,还是悄悄把用户的习惯、关注点、高频烦恼提炼成了一张“个人体检卡”(比如 WorkBuddy 里的 USER.md)?
- 看它的人设是不是写死的:它有没有一份独立的“性格宪法”(比如 SOUL.md)?它是怎么命令大模型“不要客套废话”、“带着解决方案来找用户”的?
- 看它怎么做初次破冰:第一次打开软件时,它是查户口式地让你填十几个输入框,还是用一个温柔专业的剧本(比如 BOOTSTRAP.md)在对话中无痛收集?
对竞品分析的作用(知彼):一眼看穿对手的用户粘性壁垒在哪里。 如果一个竞品只在云端存对话历史,用户随时可以换掉它;但如果它在本地给用户沉淀了一份极具温度的档案,你就知道它的护城河是“越用越懂你”,用户的迁移成本极高。
对我们做 Agent 的作用(为我所用):直接抄它的记忆设计方案! 别再把用户的几十轮聊天记录一股脑塞进上下文导致爆仓了。做我们自己的 Agent 时,完全可以照着做一个单页档案表,每次对话前只读这 200 字的核心画像,成本极低,还能让用户惊呼“这个 AI 居然真记得我”。
第 2 步:查总控规则——看它的“控制权与大脑装配”
具体动作: 普通人分析 AI 只能在前端聊天界面“盲盒猜谜”,而用 REA 就像拿 X 光机去透视客户端的骨架。你不必去啃几十万行底层代码,只需要让 REA 帮我们定位到它跟大模型说话的那几张“总控说明书”(系统提示词模板)。
到底看什么(详细清单):
- 看它有没有给权限分档:它是任由大模型自由发挥,还是给用户留了“只回答不执行(空挡)”、“出方案确认后再做(手动挡)”、“直接动手(自动挡)”这三个清晰的档位?
- 看它的提示词到底有多长、怎么裁剪的:它是把所有规则一股脑写死,还是只留骨架、动态把用户信息和工具插进去?当处于只读咨询状态时,它有没有狠心把执行类的几百行规则全砍掉?
- 看它把主动权交给了谁:遇到不确定的模糊指令,代码里是强制停下来向用户追问确认,还是放任模型瞎编自嗨?对竞品分析的作用(知彼):看清它到底是个“聊天玩具”还是“生产力工具”。 如果一个产品只会让大模型单向输出大段文字,那它只是个套壳对话框;如果它在背后有严密的分级授权、动态裁剪和插槽装配,说明对手拥有极强的系统级工程能力,这才是值得严肃对待的硬核玩家。对我们做 Agent 的作用(为我所用):拿到解决模型失控和 Token 成本暴涨的解药! 很多团队的 Agent 规则写了三四十条就开始互相打架、账单飞涨,原因就是没做“模式裁剪”。我们照着它的思路,把自己的业务也拆成“只读咨询版”和“业务办理版”,问答时不加载执行规则,不仅模型绝不越权,API 成本还能当场砍半。
第 3 步:找安全禁区——看它的“保命护栏与真实防线”
具体动作: 在抽出来的工程规范和安全配置里,千万别看它宣传自己能做什么,专门用搜索功能去搜那些带“严禁”、“必须”、“禁止”、“熔断”的条款。
到底看什么(详细清单):
- 看它坚决不敢碰的高危动作:它在哪些操作上绝对不信任大模型?(比如 WorkBuddy 规定:系统敏感目录严禁递归删除、必须先移入回收站、批量处理必须小于 10 个且分批验证)。
- 看它报错后的第一反应:工具调用失败时,它是允许模型发挥聪明才智“换个方式反复重试”,还是下达死命令“立刻停下来叫人”?
- 看它防越权的具体话术:遇到用户故意套取内部 Prompt 或者诱导违规时,它给模型写死了什么样的拒绝模板?对竞品分析的作用(知彼):拿到对手花了几百万真金白银买来的“排雷地图”。 凡是在代码里被大写加粗标明“严禁这么做”的地方,100% 是对手团队过去在这个地方被用户骂惨过、甚至差点背上重大生产事故的血泪教训。看它的禁区,你就知道了这个业务场景最大的暗礁在哪里。对我们做 Agent 的作用(为我所用):给自己的 Agent 装上最靠谱的安全刹车皮! 很多团队的 Agent 之所以迟迟不敢推向真实用户,就是怕模型自作主张删坏数据或者乱承诺。把标杆的负面清单拿过来,在自己的工程代码里加上“高危动作必须列清单二次确认”、“失败禁止盲目变通重试”,你的 Agent 才能真正具备上生产环境的安全底气。
六、【总结与行动】我们自己的业务该如何借鉴?
写到这里,必须向大家说一句心里话:今天分享 WorkBuddy 的底层细节,绝不是为了替哪家大厂唱赞歌,更不是让大家去生搬硬套一个复杂的重客户端桌面系统。
核心的目的是想教会大家一套“用 AI 的方式去逆向实拆产品”的底层方法——告别主观脑补和概念自嗨,学会拿着显微镜去抽检标杆产品的真实代码与约束边界,像照镜子一样反思自己的系统。
竞品拆解的真正意义,是用别人花几百万真金白银踩出来的血泪坑,换取我们自己做业务时不踩雷的学费。
面对这样一个复杂的系统,我们要做的只有四个字:“为我所用”。
看清它解决了什么真痛点,再挑出那些能立刻搬回我们业务里发光发热的零件(比如插槽哲学、Prompt 缓存保护、三声明法则、以及熔断护栏)。
如果你明天回到团队,想立刻给自己的产品做一次架构升级,收好这份三周落地行动清单:
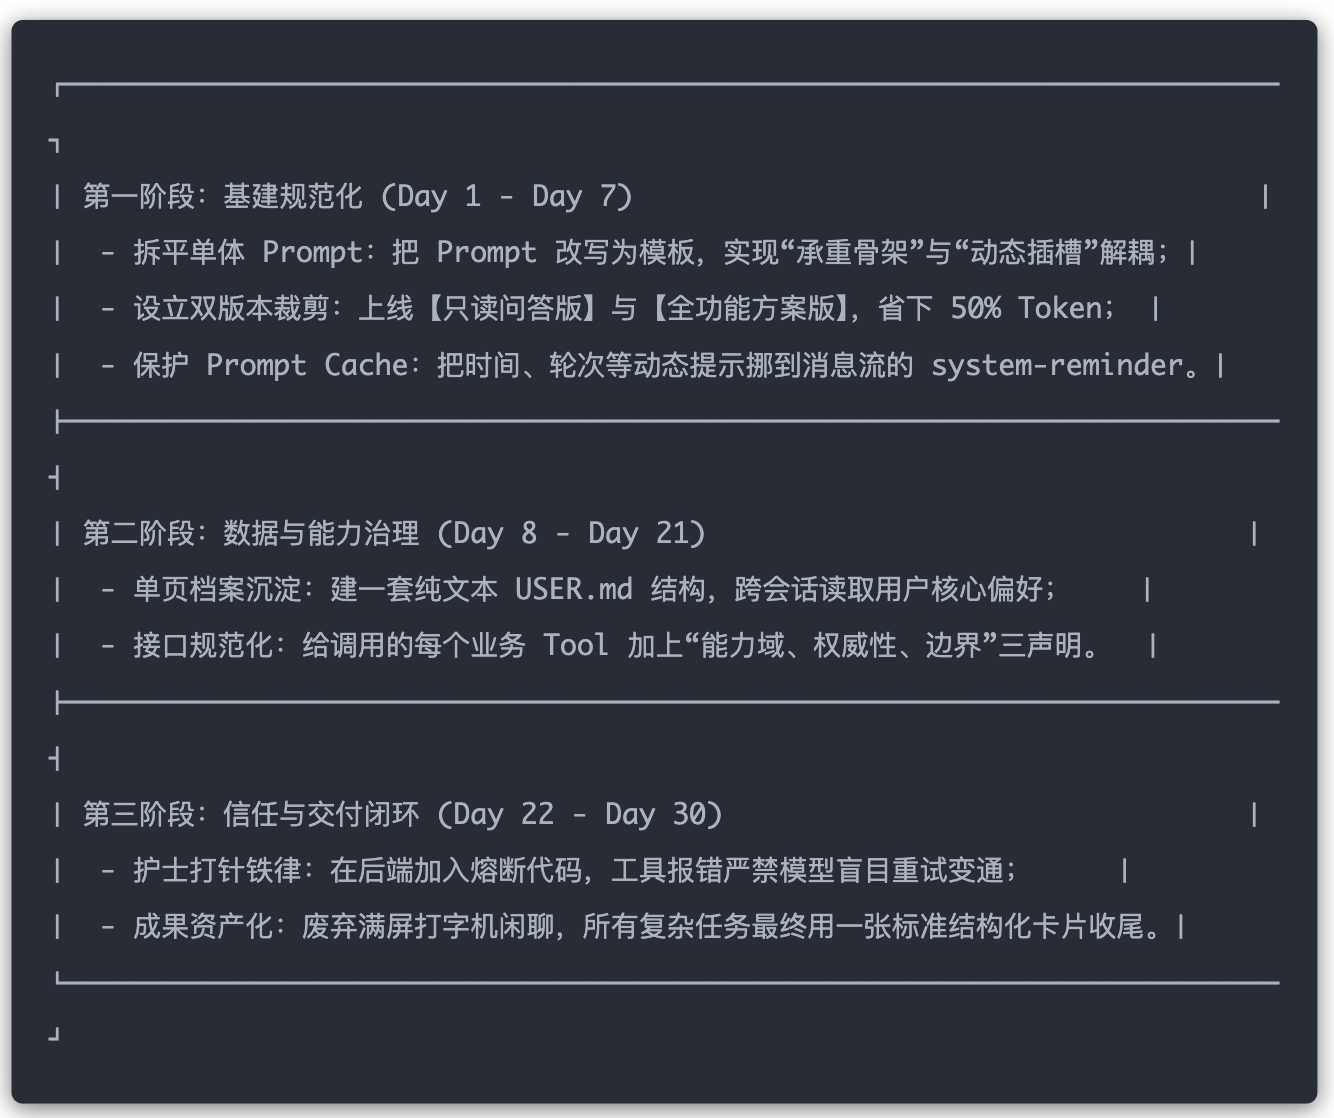
做生产级 Agent,从来不是一场比拼谁能写出更玄妙提示词的文学比赛,而是一场极其扎实的工程防御战与治理战。
把底座做厚,把规则做轻,把边界做严——这是腾讯 WorkBuddy 给我们所有 AI 探索者最值钱的一份答卷。
本文由 @哈密(AI产品) 原创发布于人人都是产品经理。未经作者许可,禁止转载
题图来自Unsplash,基于CC0协议


- 目前还没评论,等你发挥!